Audyt aplikacji zbudowanej z AI: co założyciel musiał usłyszeć
WynikAudyt aplikacji, mentoring dla założyciela
Założyciel sam zbudował produkt z pomocą AI, a klienci za niego płacą. Zrobiliśmy audyt i test bezpieczeństwa. Dostał plan, który może zrealizować sam, a nie listę zarzutów.
założyciel produktuKlient
Jak to się zaczęło: założyciel chciał wiedzieć, czy jego produkt zbudowany z AI wytrzyma · Czas trwania: od lipca do października 2026
Podsumowanie
Założyciel nie jest zawodowym programistą. Zbudował produkt sam, z pomocą AI. Produkt działał, a klienci za niego płacili.
Chciał wiedzieć trzy rzeczy. Czy to wytrzyma? Czy może wpuścić do kodu drugiego programistę? I czy jeden błąd mógłby go pogrążyć?
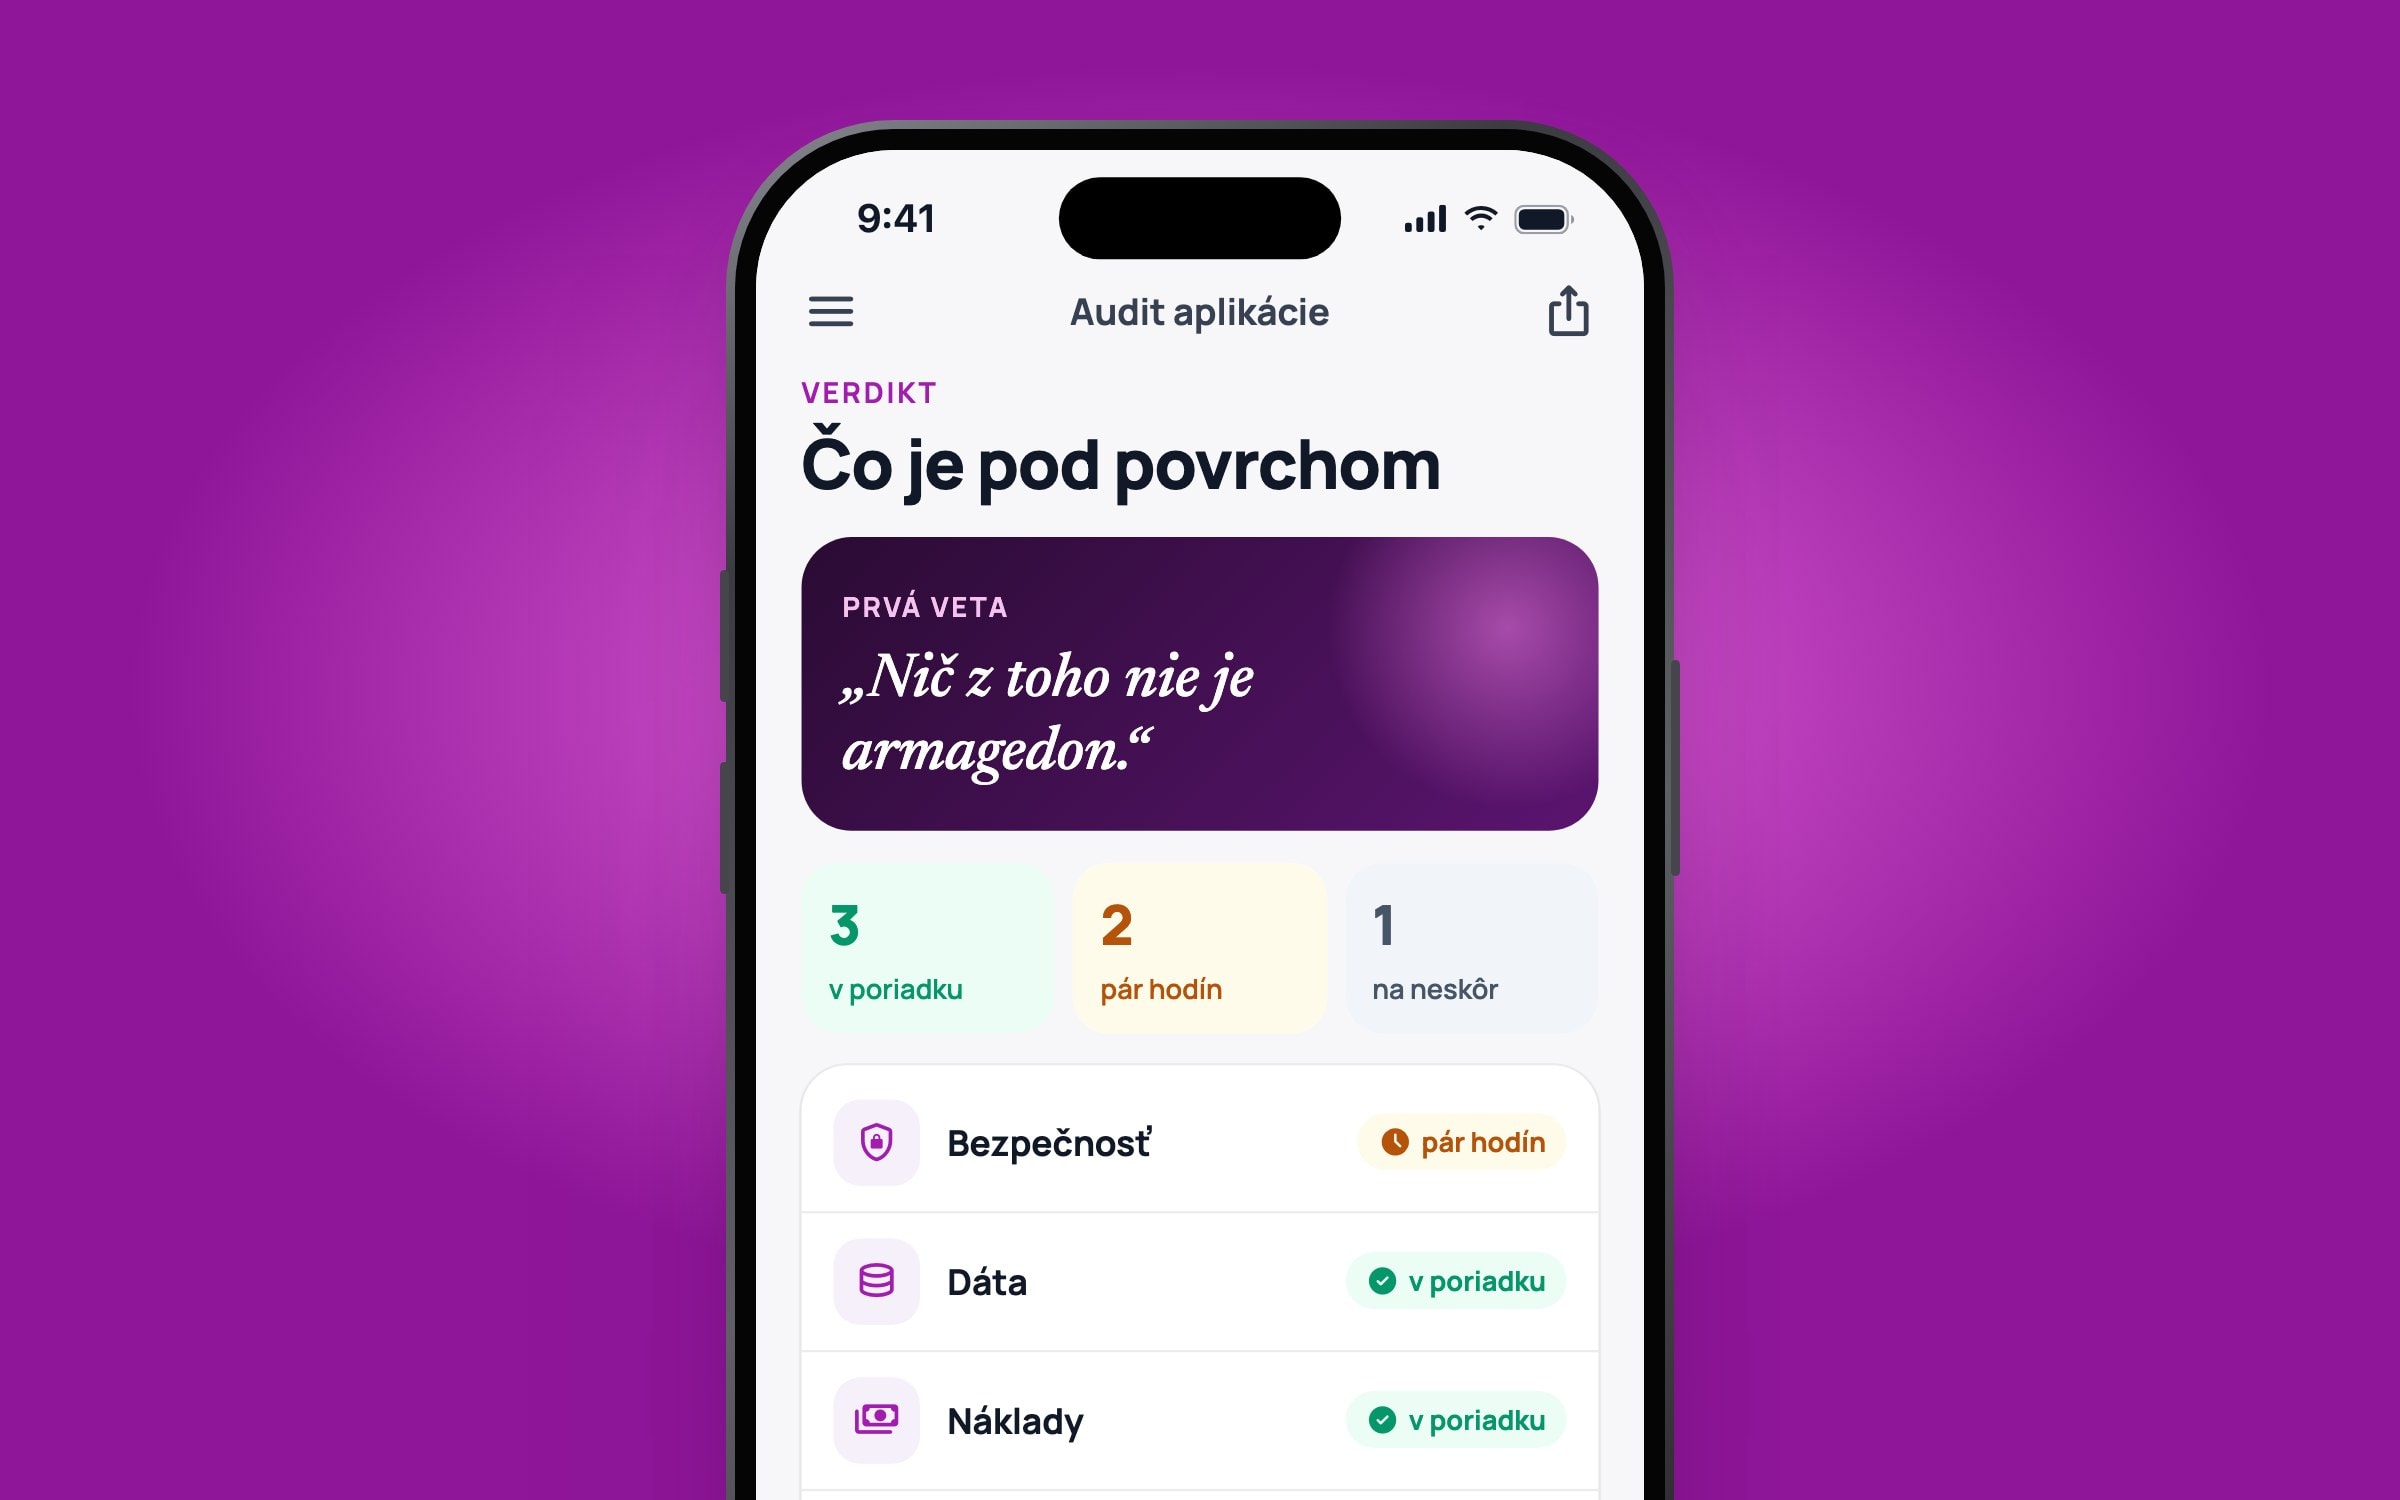
Moment: pierwsze zdanie werdyktu
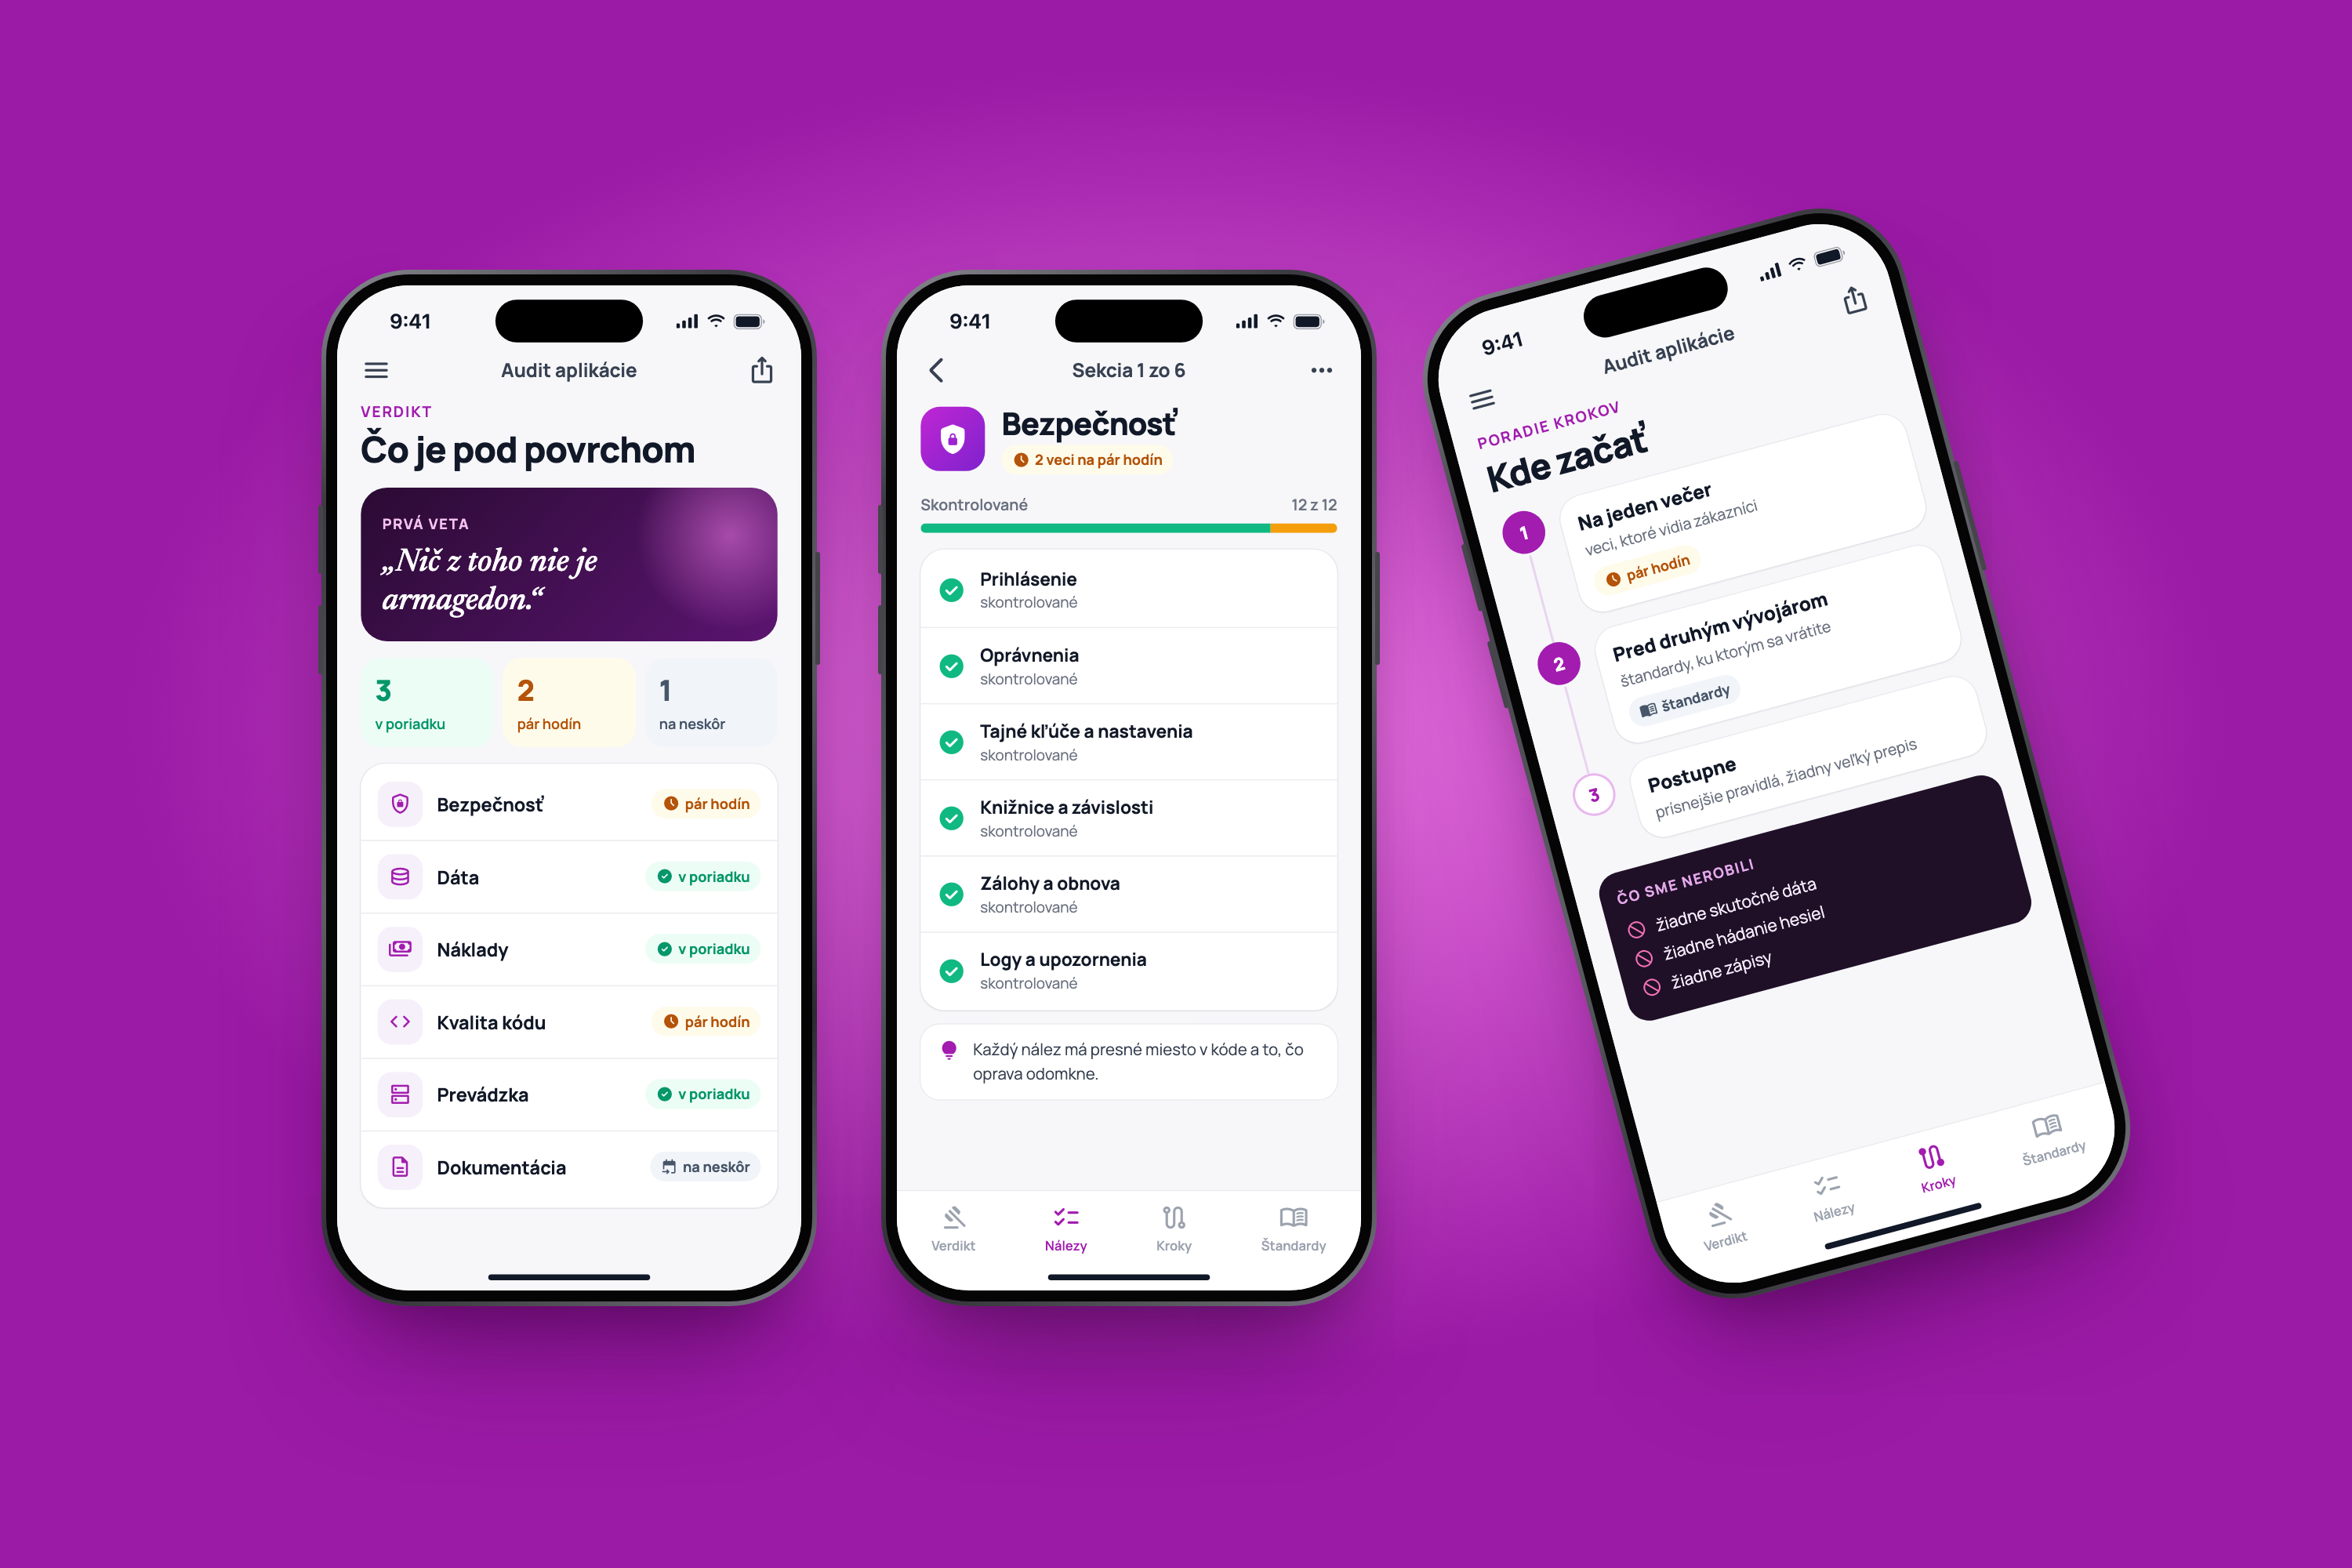
Pełny audyt był długi i rzetelny. Nikt nie przeczytałby go w całości. Dlatego pierwsze zdanie werdyktu brzmiało: „Nic z tego to nie Armagedon.”
Większość ważnych poprawek zajmowała po kilka godzin. Założyciel musiał wiedzieć, od czego zacząć, a nie usłyszeć, że wszystko jest źle.
Co znaleźliśmy
Kod nie był zły. Był niespójny. To typowe dla kodu pisanego przez AI.
AI dobrze robi kontrolę bezpieczeństwa w jednym miejscu, a w następnym ją pomija. Ustawienia, które powinny być obowiązkowe, zostają opcjonalne. Działanie często zależy od jednej osoby. AI napisze Państwu kod. Nie powie, czego zapomnieli Państwo skonfigurować.
Jak to sprawdziliśmy
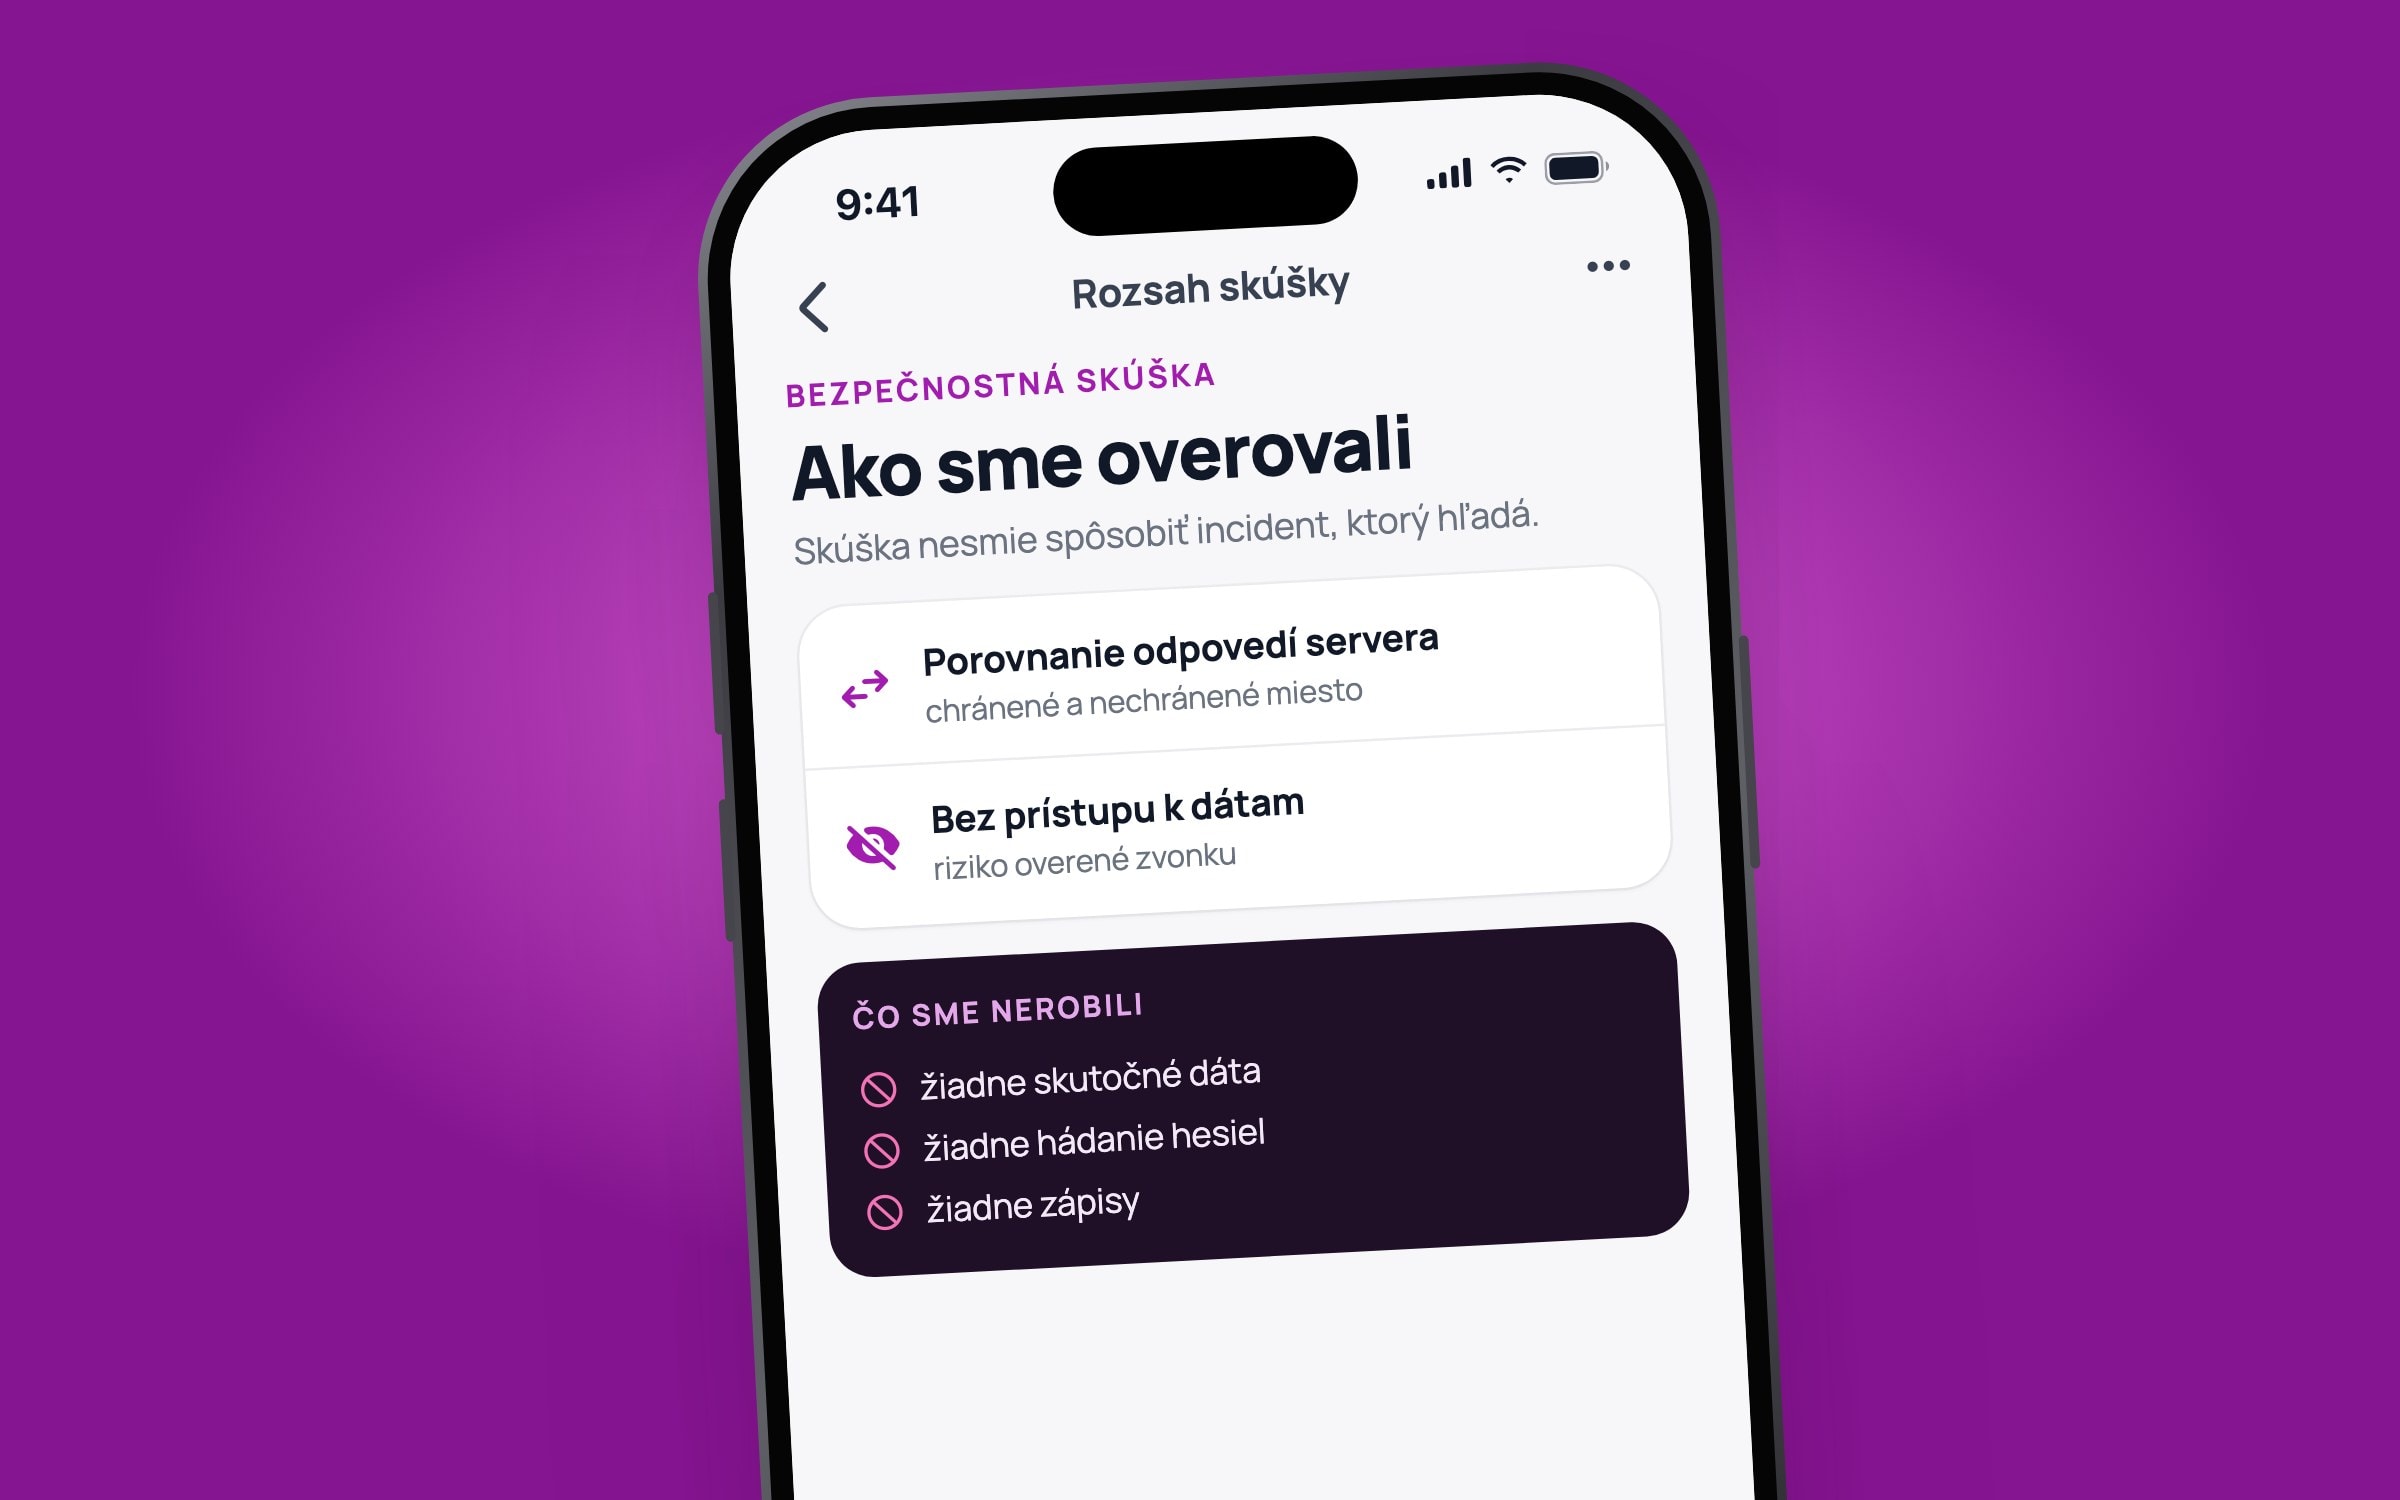
Test bezpieczeństwa nie może wywołać incydentu, którego szuka. Dlatego sprawdzaliśmy ryzyka bez dostępu do danych. Często wystarczy różnica w odpowiedzi serwera między chronionym a niechronionym punktem.
Bez prawdziwych danych, bez zgadywania haseł, bez zapisów. Raport kończy się listą tego, czego nie robiliśmy.
Co dostał założyciel
Podzieliliśmy audyt na trzy części:
- krótki werdykt na kilka stron z rzeczami na jedno popołudnie,
- ustalenia z dokładnymi miejscami w kodzie,
- standardy, do których może wracać w miarę rozwoju.
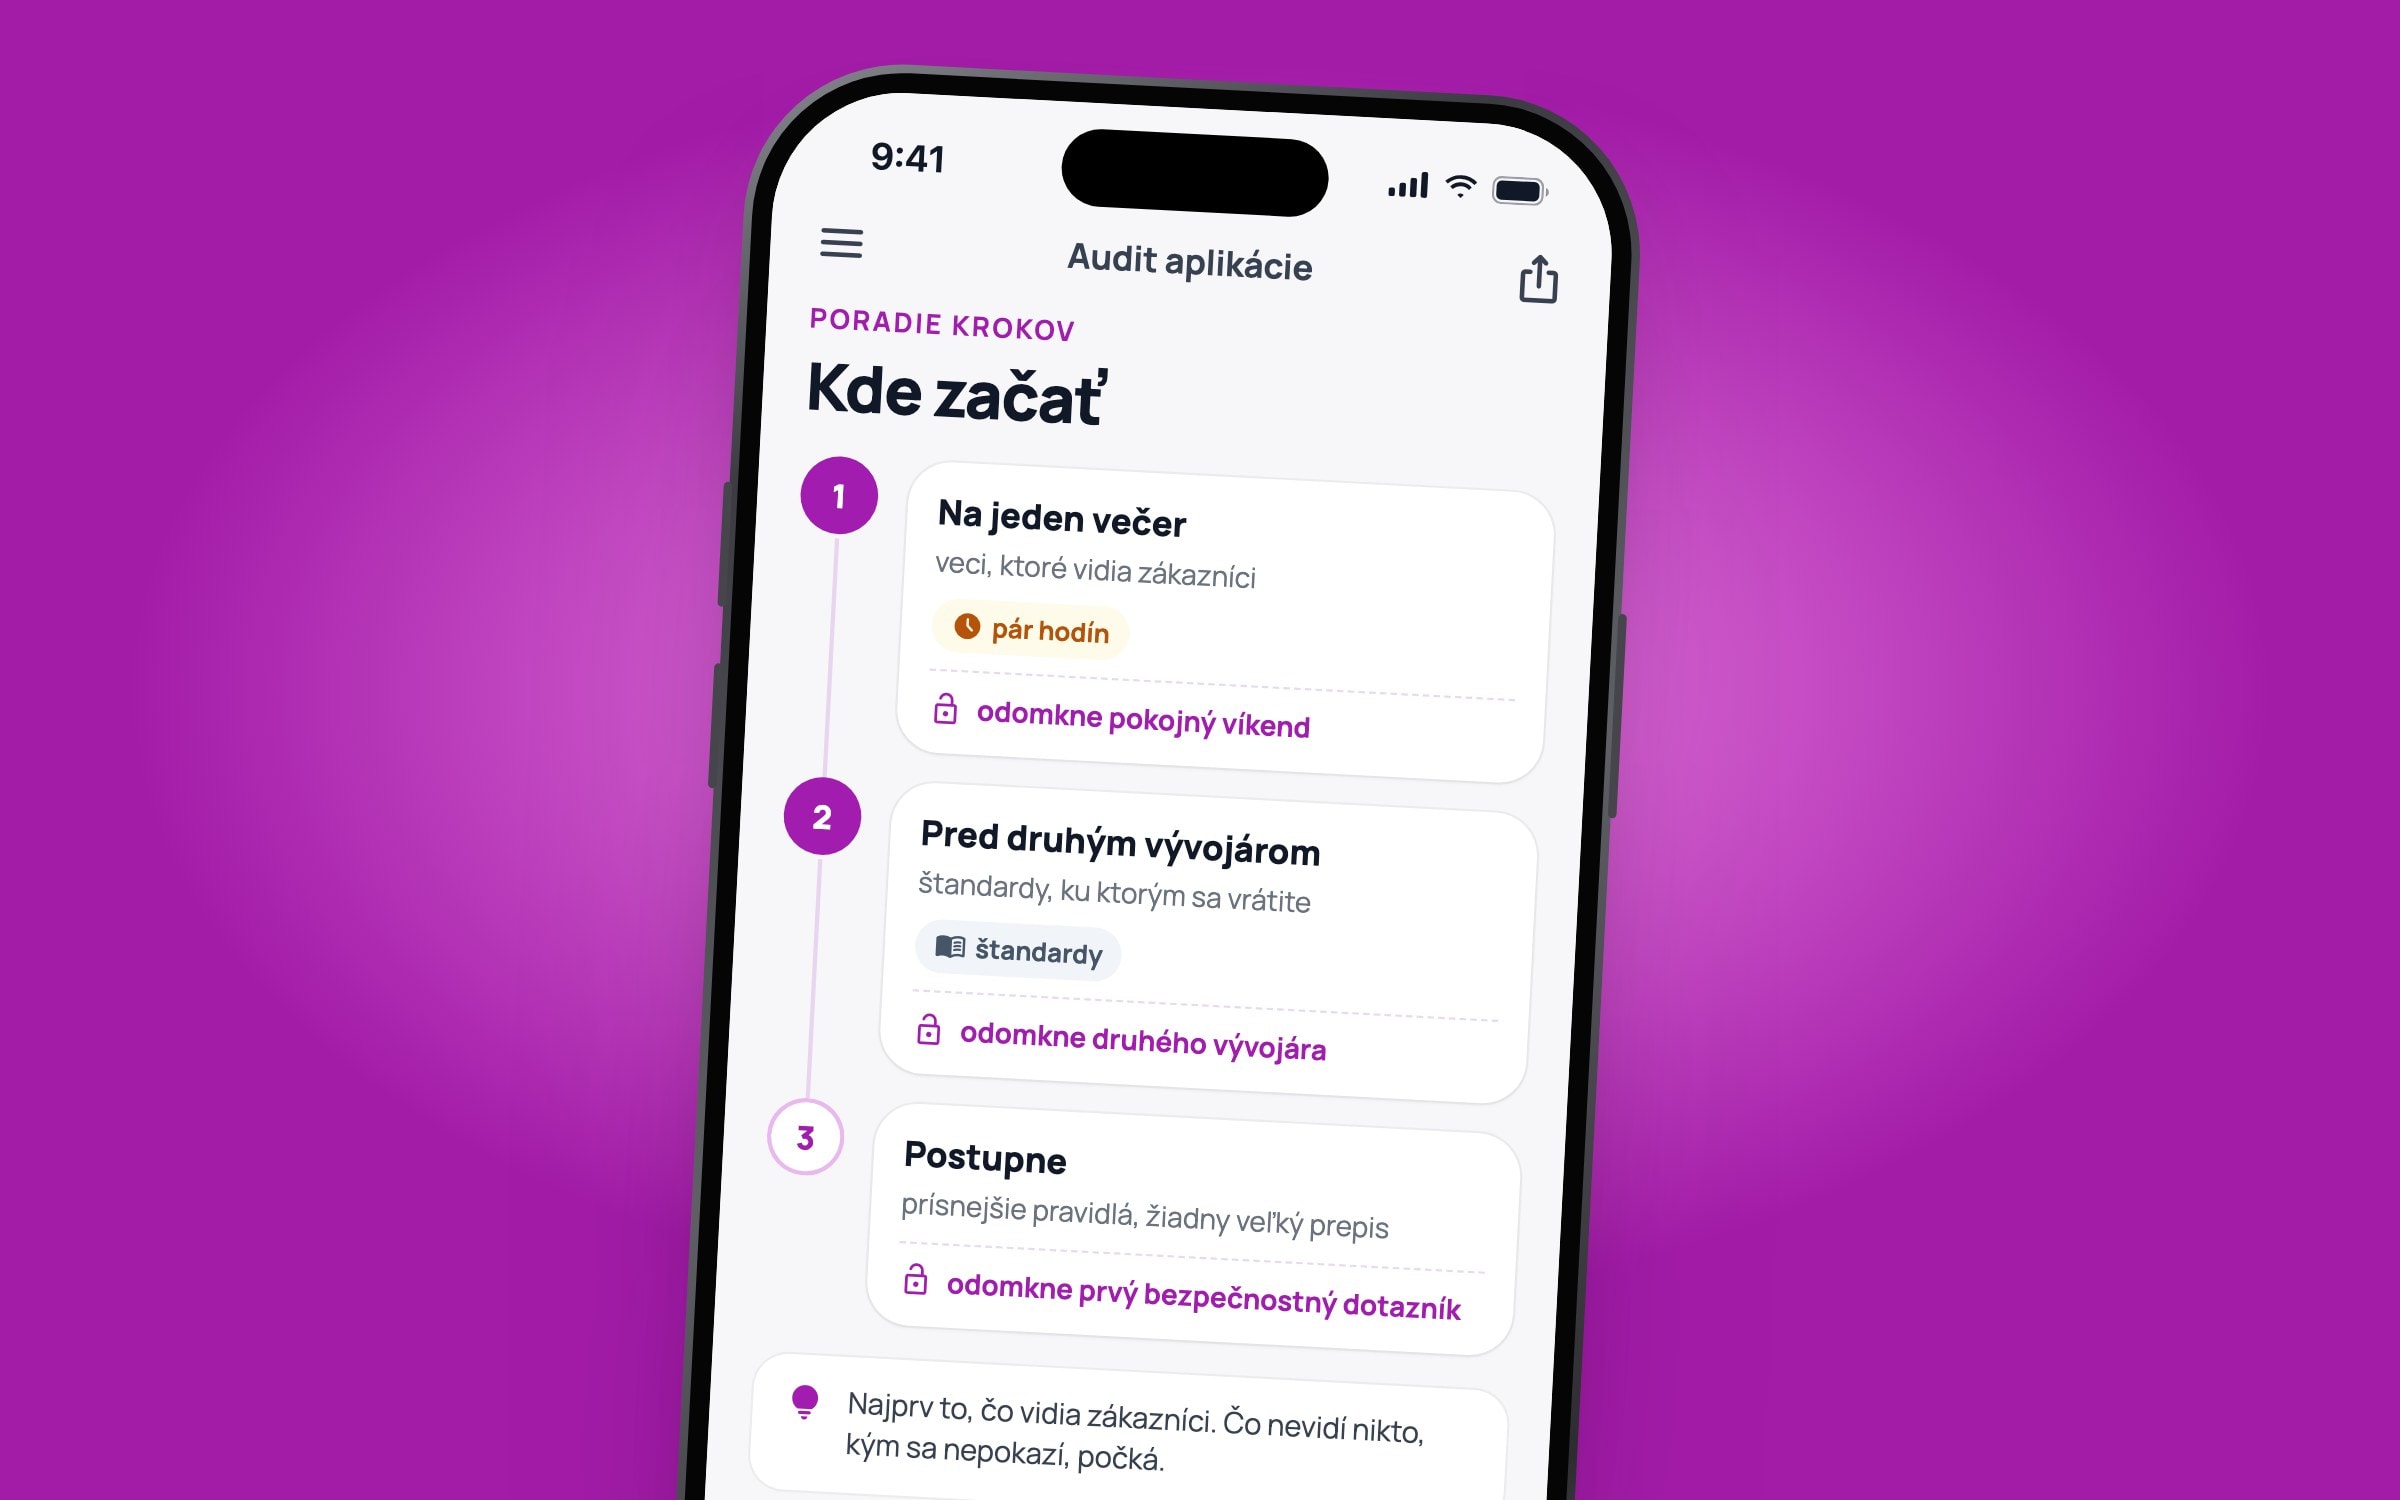
Nie formułowaliśmy zaleceń w stylu „to masz źle”. Pisaliśmy, co odblokowuje każda poprawka: drugiego programistę, pierwszy kwestionariusz bezpieczeństwa od klienta, spokojny weekend.
Czego odradzaliśmy
Audyt dawał łatwą sprzedaż: duże przepisanie i nową architekturę. Napisaliśmy coś odwrotnego. Obecna struktura kodu wystarczy. Ostrzejsze zasady w kodzie przychodzą stopniowo, zaczynając od logowania i uprawnień. Żadnego dużego przepisywania naraz.
Najdroższa rada jest technicznie poprawna i przychodzi za wcześnie.
Co nie wyszło
Pierwsze ustalenia wysłaliśmy jako listę zaraz po pierwszej rozmowie. Sama lista nie wystarczyła. To, co widzą klienci, idzie pierwsze. To, czego nikt nie widzi, dopóki się nie zepsuje, może poczekać. Dlatego werdykt ma kolejność kroków, a nie tylko listę.
Co się zmieniło
Założyciel wie, co jest pod powierzchnią jego produktu. Ma kolejność kroków, którą może zrealizować sam. Kod i wszystko, co zostawiliśmy na piśmie, należą do niego.
Co dostarczyliśmy
- Audyt techniczny
- Test bezpieczeństwa bez dotykania danych
- Werdykt i kolejność kroków
- Standardy dla dalszego rozwoju