Audit einer mit KI gebauten App: was der Gründer hören musste
ErgebnisApp-Audit, Mentoring für Gründer
Der Gründer hat sein Produkt selbst mit KI gebaut, und Kunden zahlen dafür. Wir haben ein Audit und einen Sicherheitstest gemacht. Er bekam einen Plan, den er selbst umsetzen kann, keine Liste von Vorwürfen.
ProduktgründerKlient
Wie es anfing: der Gründer wollte wissen, ob sein mit KI gebautes Produkt hält · Dauer: Juli bis Oktober 2026
Überblick
Der Gründer ist kein professioneller Entwickler. Er hat das Produkt selbst gebaut, mit KI. Das Produkt funktionierte, und Kunden zahlten dafür.
Er wollte drei Dinge wissen. Hält das? Kann er einen zweiten Entwickler an den Code lassen? Und kann ihn ein einziger Fehler versenken?
Der Moment: der erste Satz des Urteils
Das volle Audit war lang und richtig. Niemand hätte es ganz gelesen. Der erste Satz des Urteils lautete deshalb: „Nichts davon ist Armageddon.“
Die meisten wichtigen Korrekturen waren eine Sache von ein paar Stunden. Der Gründer musste wissen, wo er anfangen soll, nicht hören, dass alles schlecht ist.
Was wir gefunden haben
Der Code war nicht schlecht. Er war inkonsistent. Das ist typisch für Code von KI.
KI macht eine Sicherheitsprüfung an einer Stelle gut und lässt sie an der nächsten weg. Einstellungen, die Pflicht sein sollten, bleiben optional. Der Betrieb hängt oft an einer Person. KI schreibt Ihnen den Code. Sie sagt Ihnen nicht, was Sie vergessen haben einzustellen.
Wie wir es geprüft haben
Ein Sicherheitstest darf nicht den Vorfall auslösen, den er sucht. Deshalb haben wir die Lücken nachgewiesen, ohne eine einzige Datei herunterzuladen. Oft reicht der Unterschied in der Serverantwort zwischen einer geschützten und einer ungeschützten Stelle.
Keine echten Daten, kein Passwortraten, keine Schreibzugriffe. Der Bericht endet mit einer Liste dessen, was wir nicht getan haben.
Was der Gründer bekommen hat
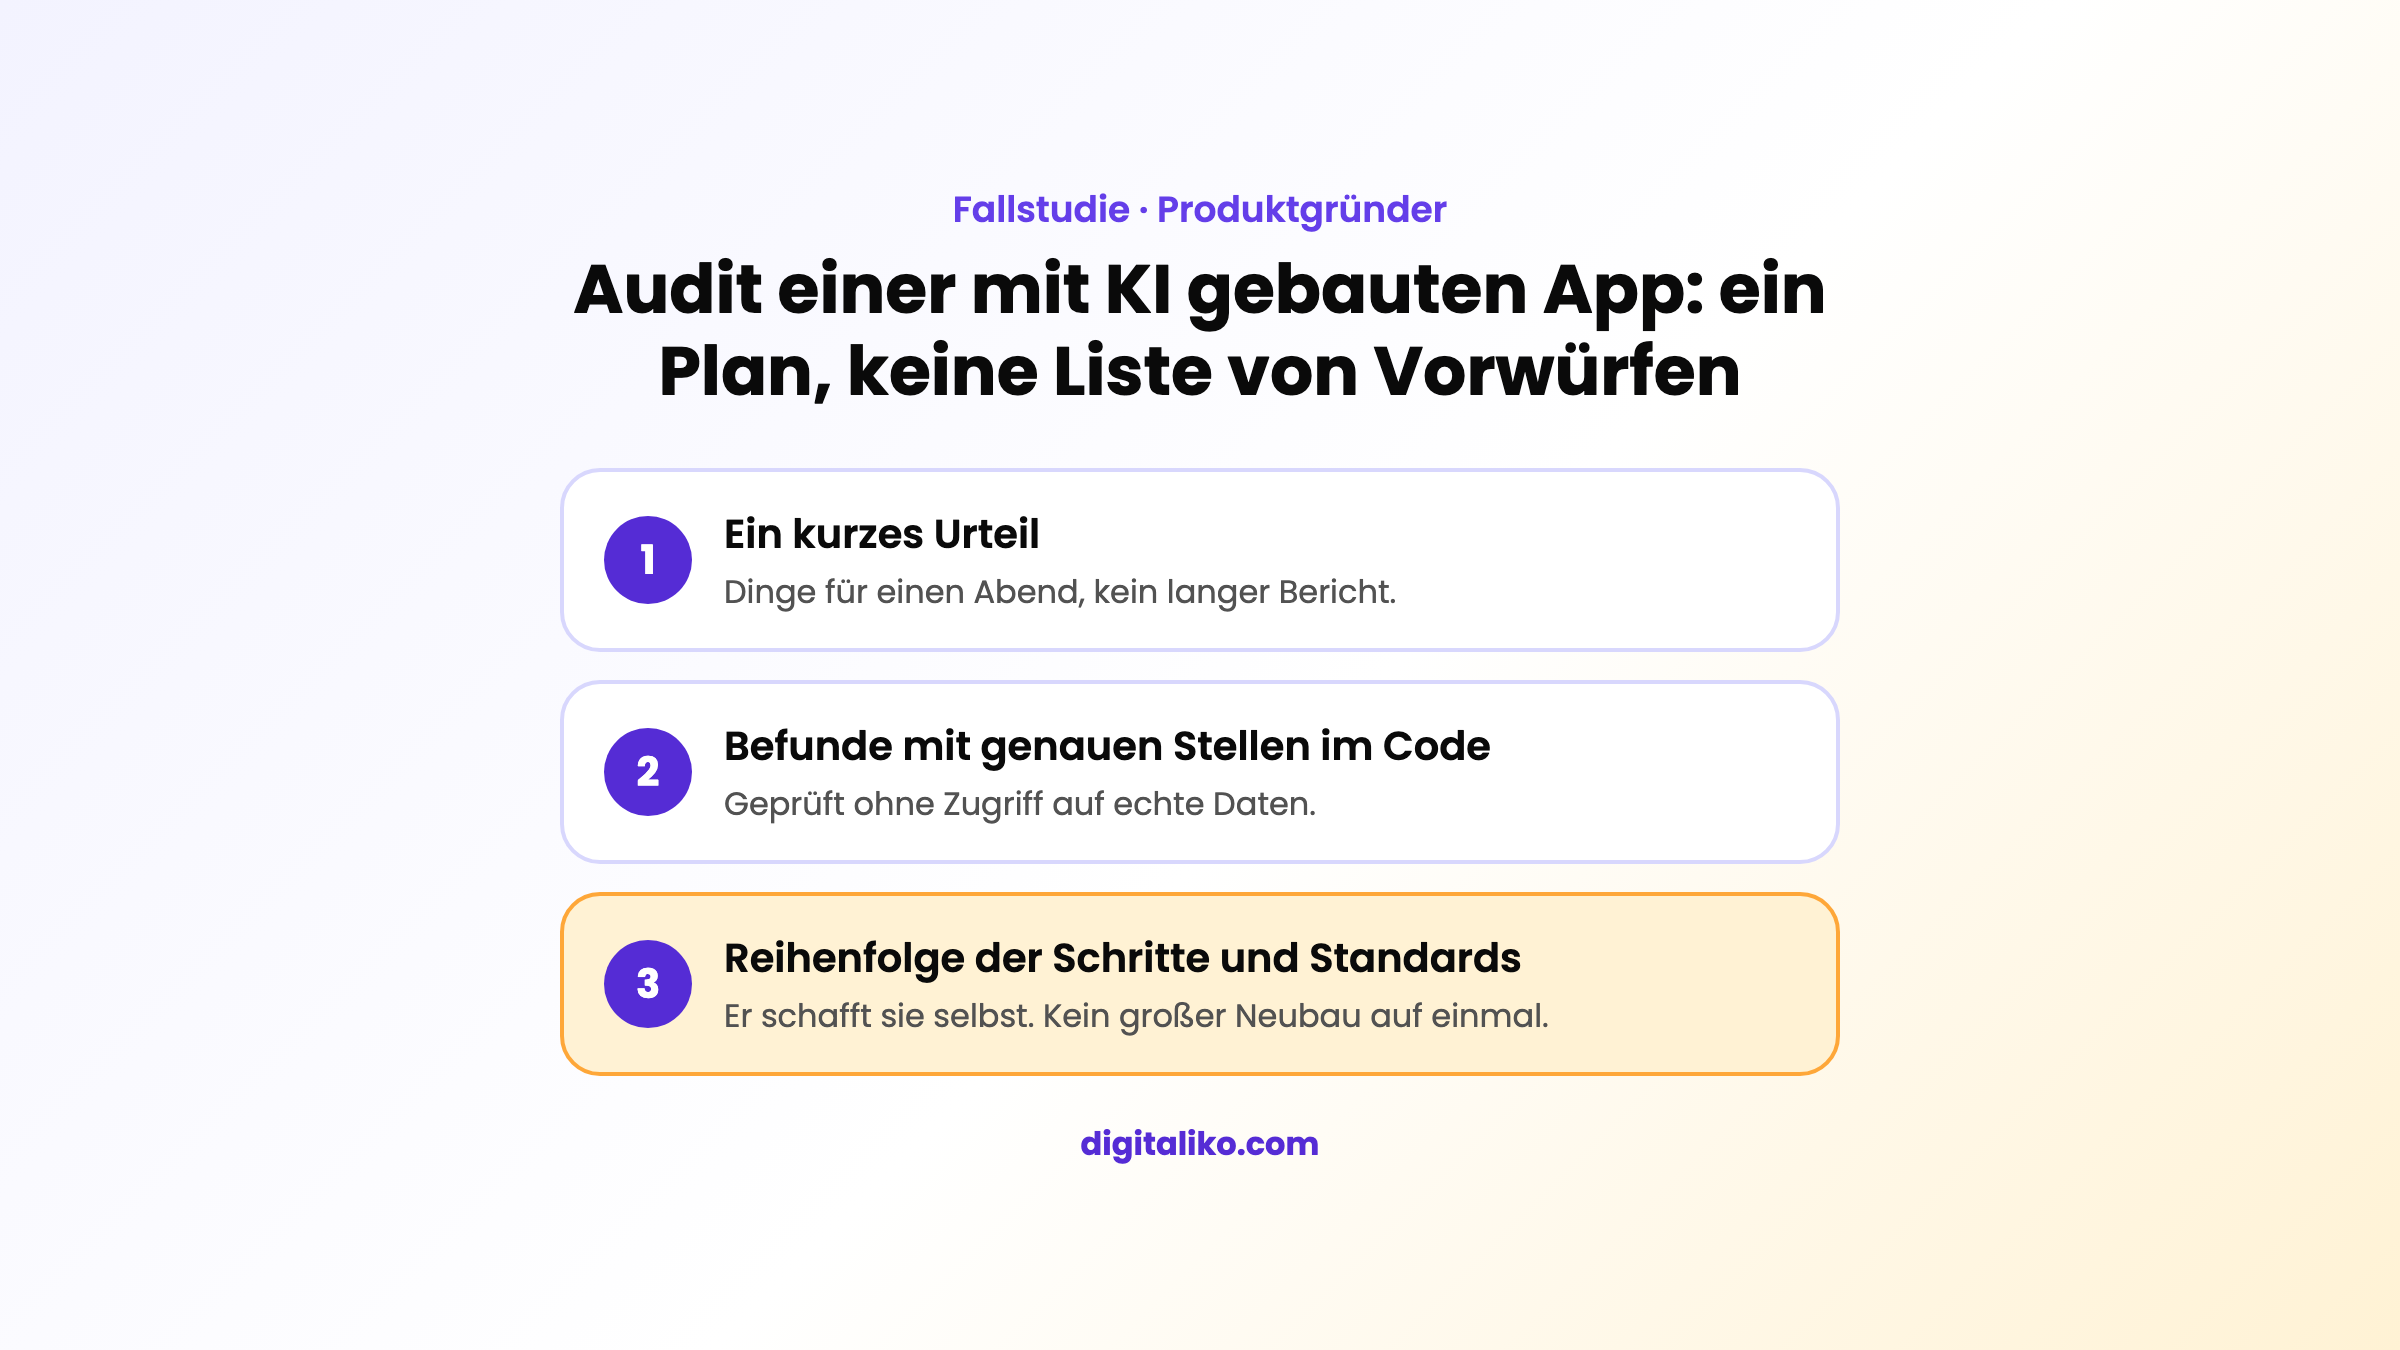
Wir haben das Audit in drei Teile aufgeteilt:
- ein kurzes Urteil auf wenigen Seiten mit Dingen für einen Abend,
- Befunde mit genauen Stellen im Code,
- Standards, auf die er bei der weiteren Entwicklung zurückgreifen kann.
Die Empfehlungen haben wir nicht als „das tut dir weh“ geschrieben. Wir haben geschrieben, was ihm eine Korrektur ermöglicht: einen zweiten Entwickler, den ersten Sicherheitsfragebogen eines Kunden, ein ruhiges Wochenende.
Wovon wir abgeraten haben
Das Audit bot einen leichten Verkauf an: einen großen Neubau und eine neue Architektur. Wir haben das Gegenteil geschrieben. Die heutige Aufteilung des Codes reicht. Strengere Regeln im Code kommen schrittweise, angefangen bei Login und Berechtigungen. Kein großer Neubau auf einmal.
Der teuerste Rat ist technisch richtig und kommt zu früh.
Was nicht geklappt hat
Die ersten Erkenntnisse haben wir direkt nach dem ersten Gespräch als Liste geschickt. Eine Liste allein reichte nicht. Dinge, die Kunden sehen, haben Vorrang. Dinge, die niemand sieht, bis sie kaputtgehen, warten. Deshalb hat das Urteil eine Reihenfolge der Schritte, nicht nur eine Liste.
Was sich geändert hat
Der Gründer weiß, was unter der Oberfläche seines Produkts steckt. Er hat eine Reihenfolge der Schritte, die er selbst umsetzen kann. Der Code und alles, was wir aufgeschrieben haben, gehören ihm.
Was wir geliefert haben
- Technisches Audit
- Sicherheitstest ohne Zugriff auf Daten
- Urteil und Reihenfolge der Schritte
- Standards für die weitere Entwicklung