Shadow AI: aplikace, které si lidé postavili s AI mimo IT
Vlastnictví softwaru a dodavatelé

Filip Papraneczakladatel Digitaliko
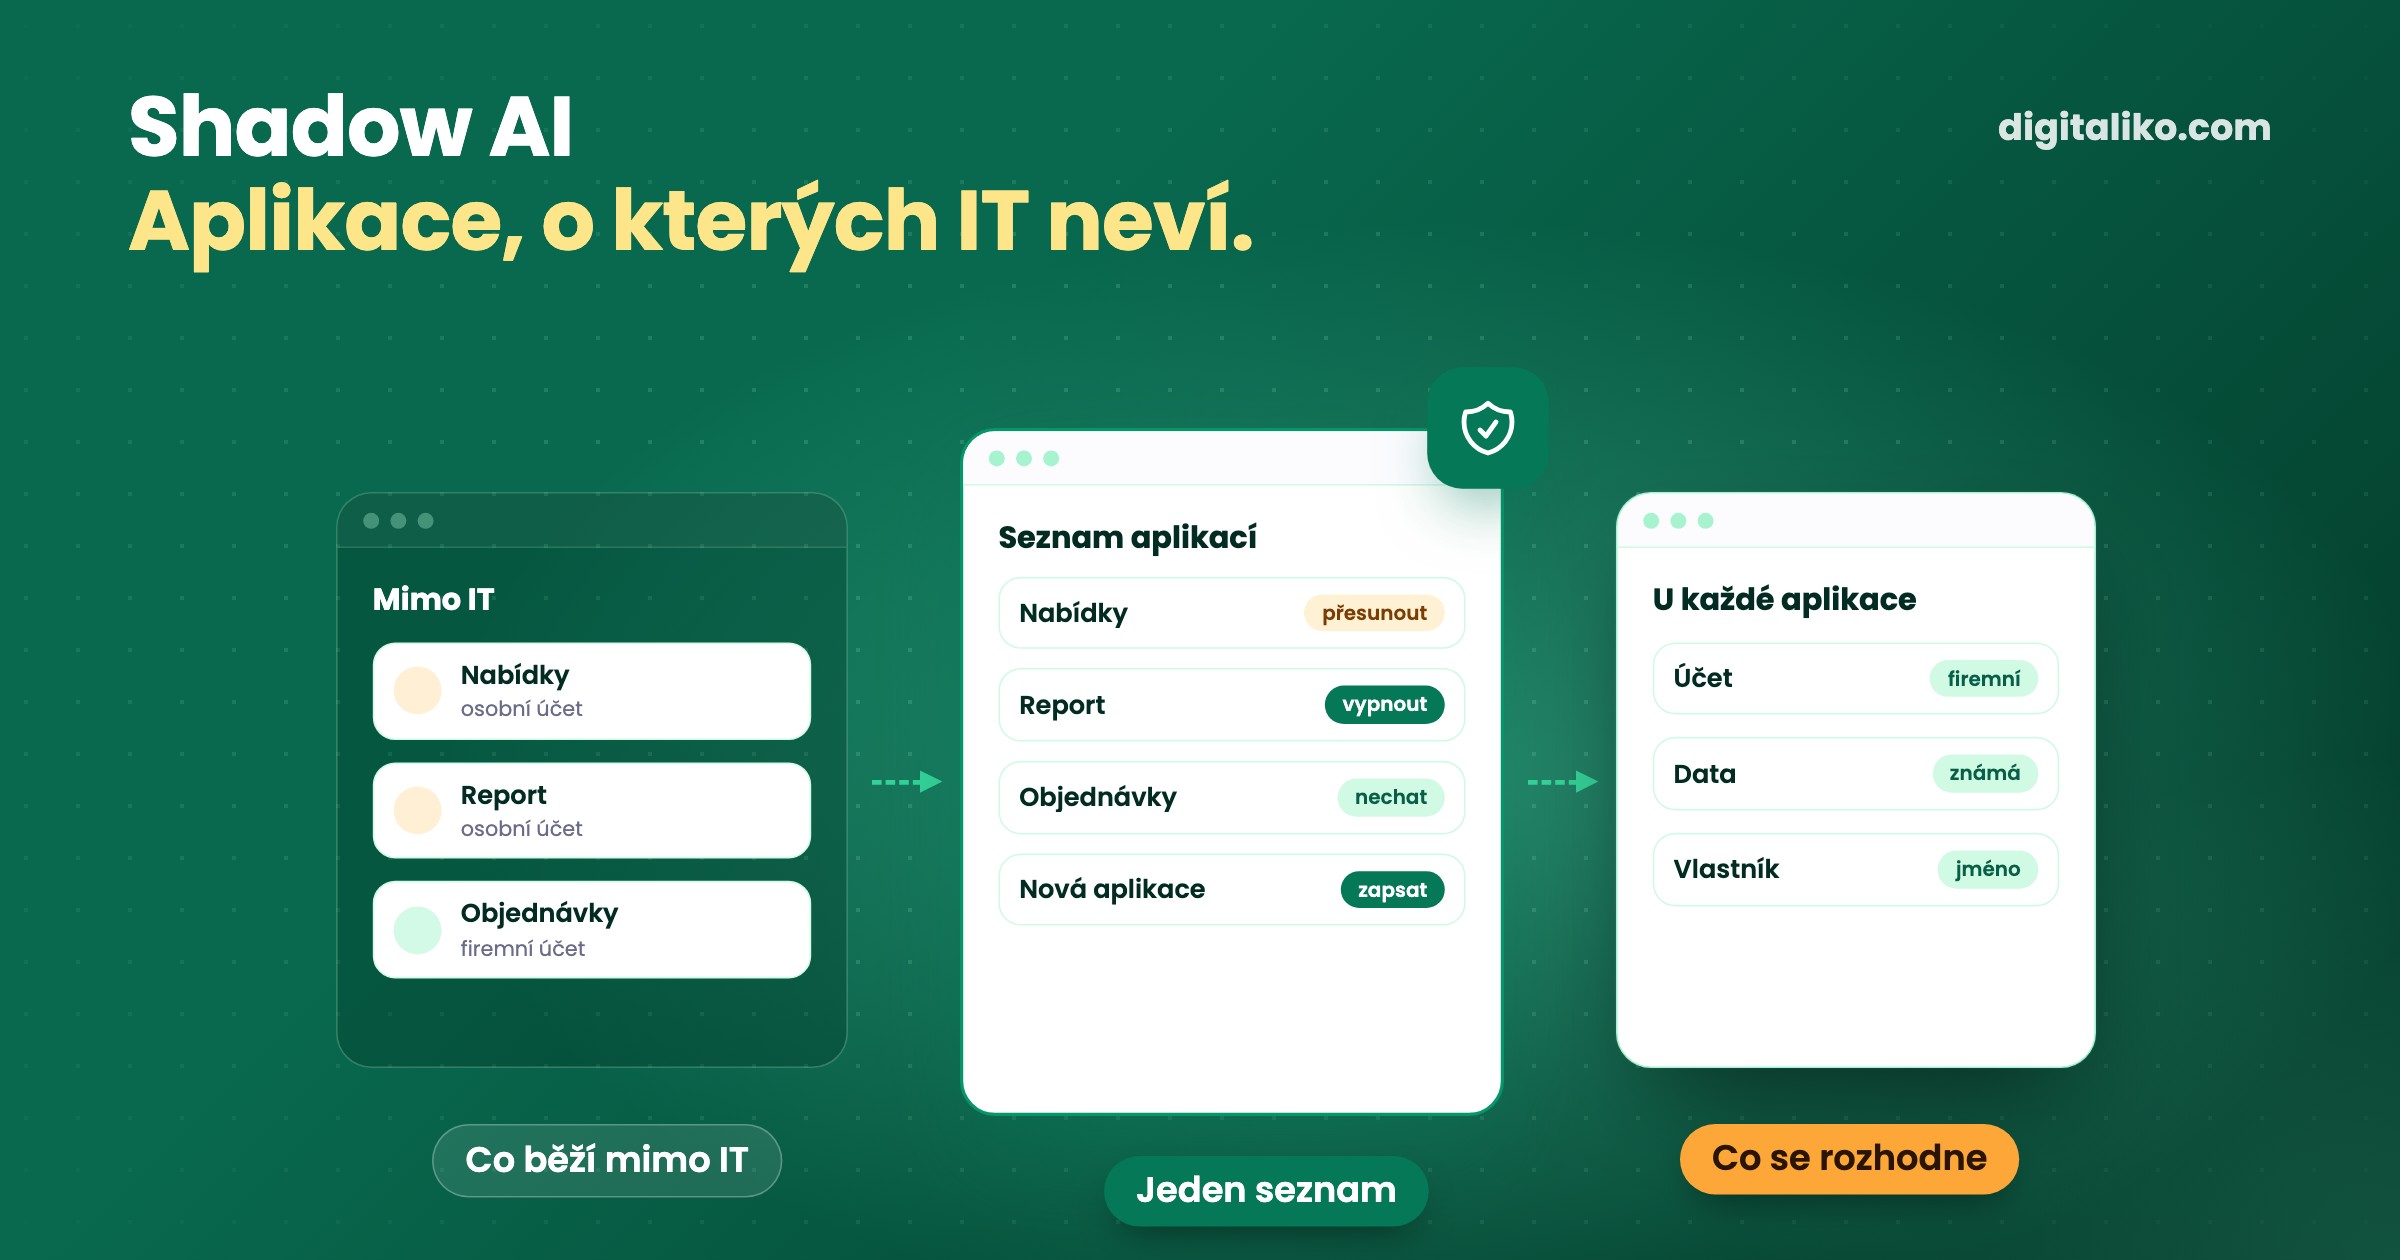
Shadow AI jsou aplikace a AI nástroje, které si lidé ve firmě postavili nebo zapnuli bez vědomí IT. Je to novější podoba shadow IT: kolega si s AI za odpoledne udělá nástroj na nabídky nebo reporty a běží na jeho osobním účtu. Zákaz to nezastaví. Prvním krokem je seznam a u každé aplikace tři otázky: na čí účet běží, jaká data do ní jdou a kdo ji vypne.
Níže je, proč shadow AI vzniká, co s ní dělat místo zákazu a jak udělat seznam za jeden týden. Článek je pro vedoucího IT i pro vedoucího oddělení, jehož lidé si aplikace staví.
Co je shadow AI a proč vzniká?
Ještě před pár lety si člověk mimo IT uměl udělat nanejvýš složitý Excel. Dnes si s AI postaví aplikaci: formulář, malý systém na objednávky, nástroj, který čte e-maily. Funguje, šetří mu čas a chce ji poslat kolegům.
Většinou běží na jeho osobním účtu. Jeho AI předplatné, jeho hosting, jeho heslo. IT o ní neví, nebo ví, ale nemá kapacitu ji prověřit.
Lidé to nedělají proto, aby obcházeli IT. Dělají to, protože najednou můžou a práce se musí udělat. Britské národní centrum kybernetické bezpečnosti to u shadow IT říká přímo:
It's important to acknowledge that shadow IT is rarely the result of malicious intent. It's normally due to employees struggling to use sanctioned tools or processes to complete a specific task, so they'll adopt unofficial measures to help them complete their work.
U AI to platí ještě víc. Rozdíl oproti starému shadow IT je rychlost. Aplikace vznikne za odpoledne a ještě ten den pracuje se skutečnými daty zákazníků.
Jaké tři otázky položit u každé aplikace?
Není potřeba hned audit každého řádku kódu. Na první rozhodnutí stačí tři otázky:
- Na čí účet běží? Firemní, nebo osobní účet toho, kdo ji postavil. Osobní účet znamená, že firemní data dnes leží mimo firmu.
- Jaká data do ní jdou? Ukázková, nebo skutečné údaje zákazníků, faktury, ceny. Čím citlivější data, tím dřív je potřeba to řešit.
- Kdo ji vypne? Jméno člověka, který za ni odpovídá, a datum, kdy skončí, pokud ji nikdo neprodlouží.
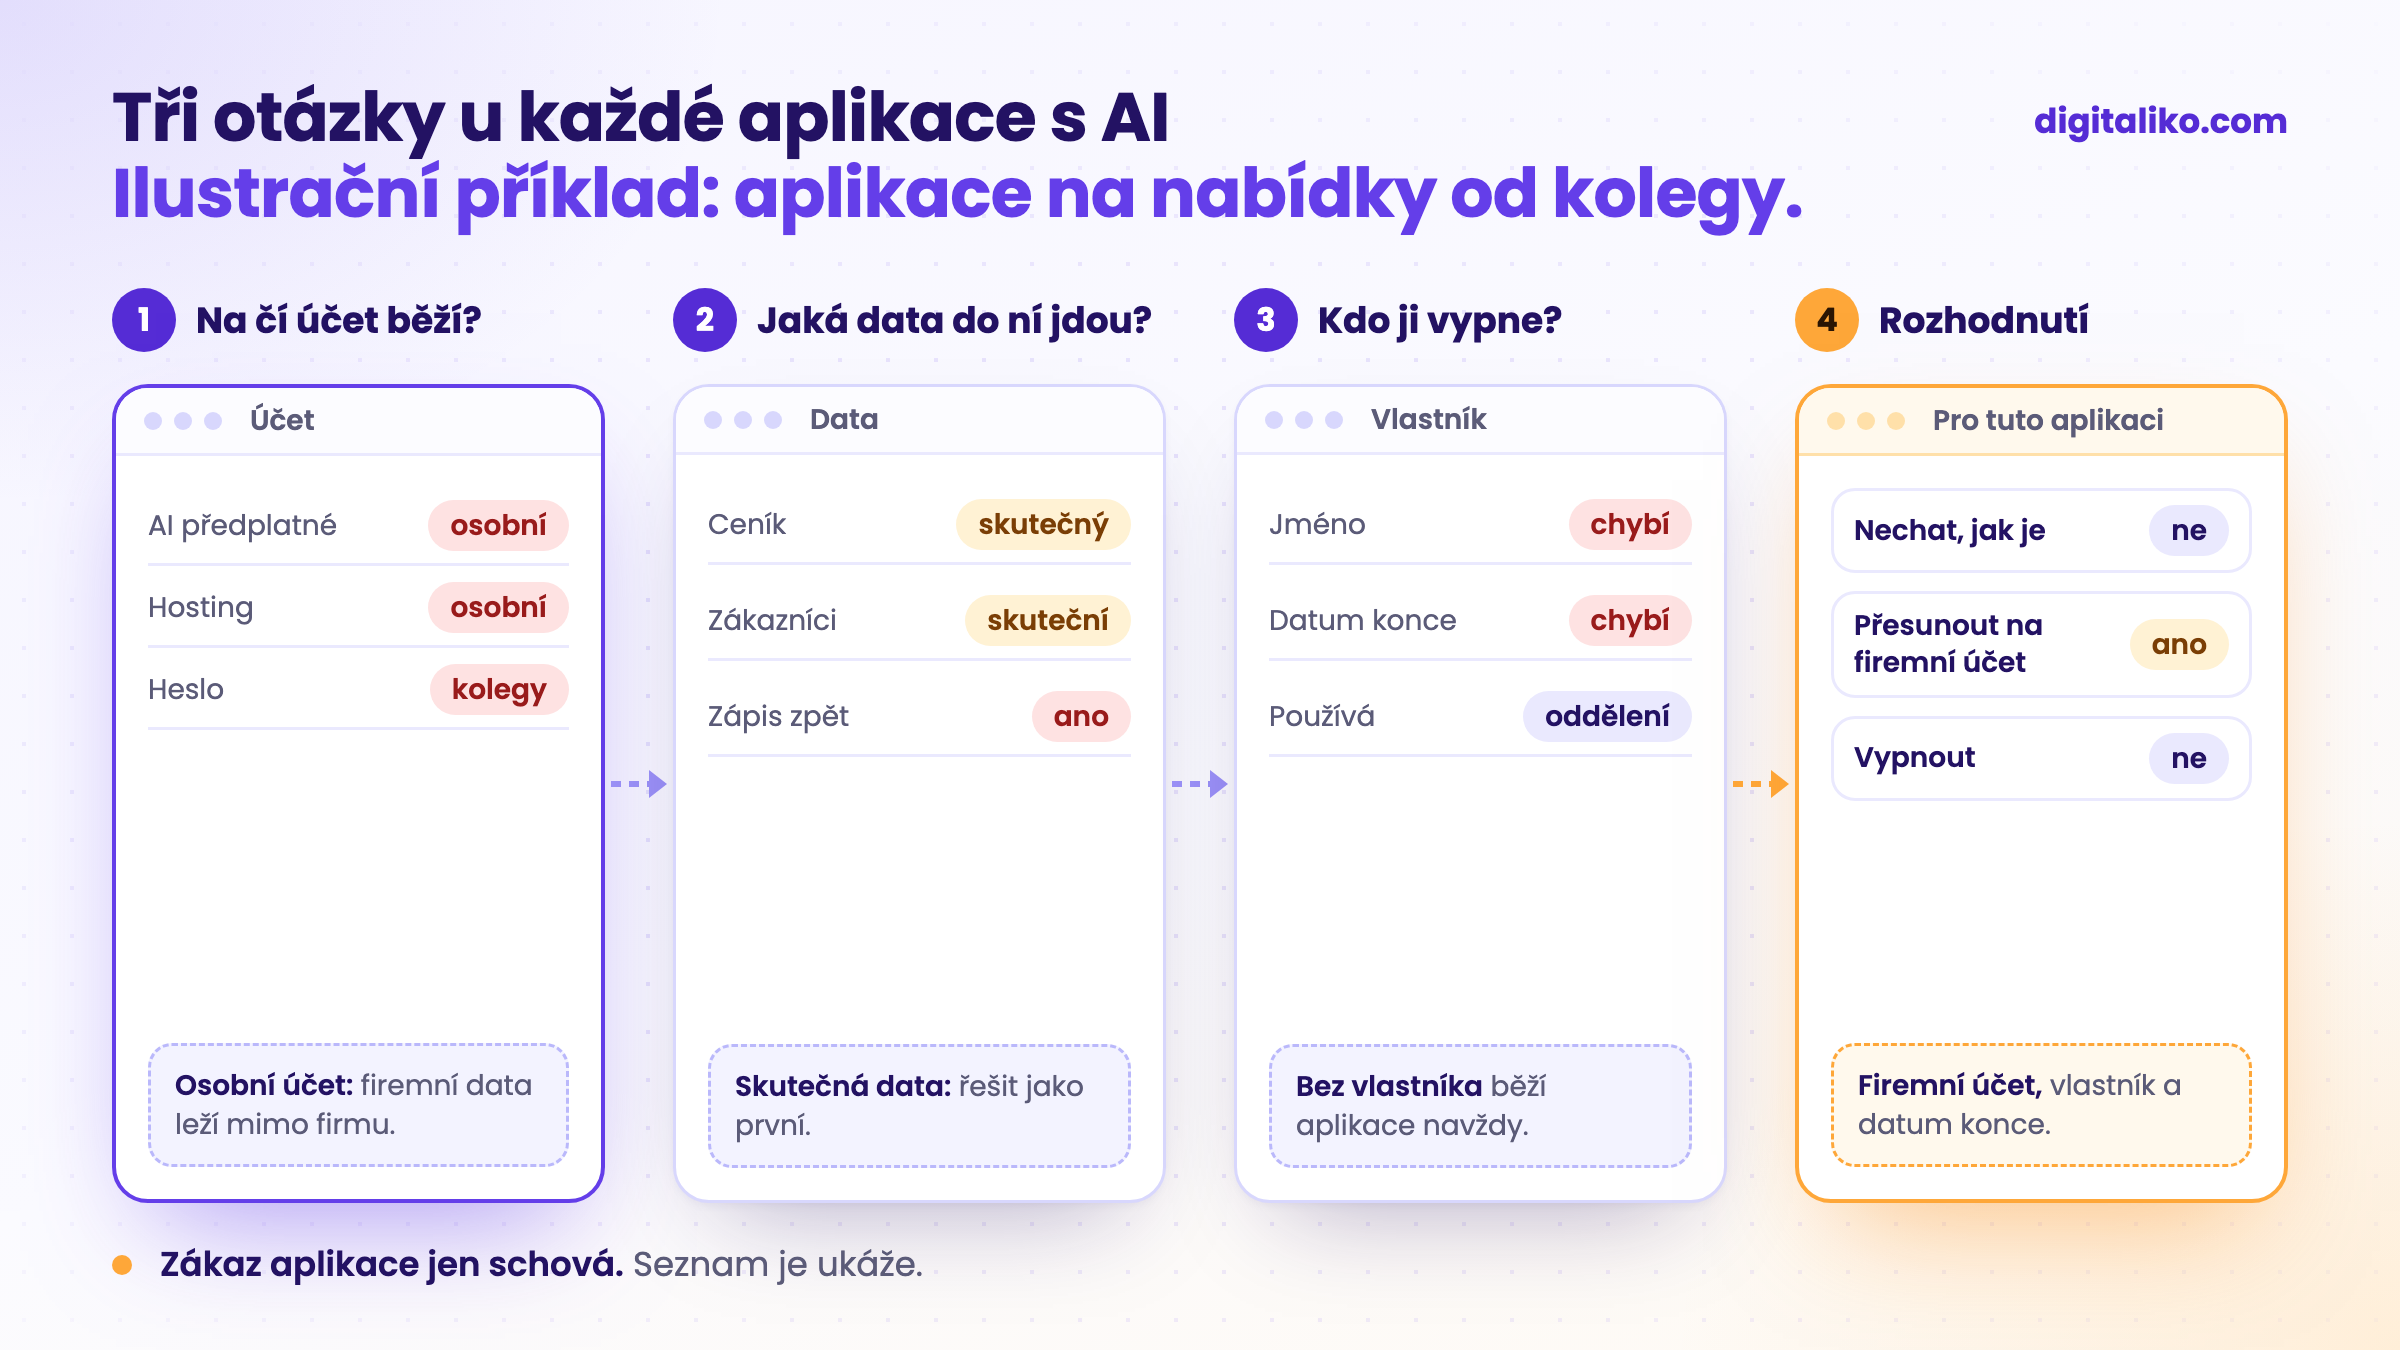
Z odpovědí vyjde jedno ze tří rozhodnutí. Aplikace může zůstat, jak je. Může se přesunout na firemní účet a dostat vlastníka. Nebo se vypne, protože ji už nikdo nepotřebuje.
Třetí otázka zůstává nejčastěji bez odpovědi. Aplikace s AI vznikají rychle a nezanikají nikdy. Nikdo je nevypne, protože nikdo neví, jestli je ještě někdo používá. A tak běží dál, s přístupem k datům a bez člověka, který se o ně stará.
Zákaz, schvalování, nebo společná pravidla?
Když IT zjistí, že si lidé staví aplikace, má tři možnosti. Každá něco stojí:
| Přístup | Co se stane | Kdy dává smysl |
|---|---|---|
| Zakázat | Aplikace se přesunou tam, kde je nikdo nevidí. Lidé si stáhnou export a nahrají ho do AI nástroje na soukromém účtu. | Jen u dat, která nesmí opustit firmu za žádných okolností. |
| Schvalovat každou aplikaci zvlášť | Funguje u pěti aplikací. U padesáti IT nestíhá číst a lidé přestanou žádat. | U pár aplikací, které pracují s citlivými daty. |
| Společná pravidla pro všechny aplikace | IT je nastaví jednou. Co jde podle nich, jde bez čekání. Co z nich vybočí, jde na stůl IT. | Když aplikací přibývá a většina dělá podobné věci. |
Společná pravidla nemusí být složitá. Aplikace začíná ze šablony, kterou připravilo IT, ne z prázdné složky. Běží na firemním účtu. K datům má přístup jen pro čtení a jen přes jedno místo, které IT vidí. A je v seznamu se jménem vlastníka a datem konce.
Data jsou nejcitlivější bod. Když aplikace nesmí k datům nikam, lidé si je seženou jinou cestou. Bezpečnější je pustit je k datům jen pro čtení, se záznamem, kdo se na co ptal. Víc o tom, jak omezit, co AI smí, píšeme v článku AI guardrails: jaké mantinely potřebuje AI agent ve firmě.
Jak udělat seznam AI aplikací za jeden týden?
Seznam je první krok, bez kterého se nedá rozhodnout nic dalšího. Dá se udělat bez nového nástroje:
01
Zeptejte se bez trestu
Krátká zpráva celé firmě: co jste si postavili nebo zapnuli s AI a používáte to každý týden? Za odpověď nikdo nedostane vynadáno.
02
Zapište každou aplikaci
Název, kdo ji postavil, kdo ji používá a na co. Stačí jedna tabulka.
03
Položte tři otázky
Na čí účet běží, jaká data do ní jdou, kdo ji vypne. Kde chybí odpověď, je to první úkol.
04
Rozhodněte u každé
Nechat, přesunout na firemní účet, nebo vypnout. Nejdřív ty se skutečnými daty zákazníků.
05
Opakujte jednou za čtvrtletí
Nové aplikace přibudou. Seznam bez data další kontroly za půl roku nesedí.
Nejdůležitější je první krok. Pokud se lidé bojí přiznat, co si postavili, seznam bude prázdný a aplikace poběží dál. Tón zprávy rozhodne víc než její obsah.
Kdy aplikaci převzít do IT?
Některé aplikace přerostou toho, kdo je postavil. Používá je celé oddělení, pracují se skutečnými daty zákazníků a jejich výpadek by zastavil práci. Pak už nestačí přesunout je na firemní účet. Je potřeba vědět, co je pod povrchem.
Kód od AI bývá nekonzistentní. Bezpečnostní kontrolu udělá jednou dobře a na dalším místě ji vynechá. Přesně to jsme viděli při auditu aplikace, kterou si zakladatel postavil sám s AI. Kód nebyl špatný, jen nikdo nevěděl, kde má díry.
- Verdikt auditu: zpevnit, nebo přepsat, a co opravit jako první.
- do 10 pracovních dnů
Přepis od nuly je zřídka správná odpověď. Většinou stačí zpevnit pár míst a doplnit, co AI nenastavila. Co takové aplikaci obvykle chybí, rozebíráme v článku Vibe coding do produkce: co prototypu chybí.
Víte, co u vás běží?
Zaškrtněte, co o aplikacích postavených s AI ve vaší firmě dnes opravdu víte:
Kdy to neřešit
- Lidé AI jen píšou texty. Kdo používá AI na e-maily a shrnutí a aplikace nestaví, potřebuje spíš pravidla, jaká data do AI nedávat, ne seznam aplikací.
- Aplikace jsou dvě a obě na firemním účtu. Není potřeba nic stavět. Stačí seznam jednou za čtvrtletí.
- Chcete hned celý systém schvalování. Bez seznamu nevíte, co schvalujete. Nejdřív seznam, potom pravidla.
Chcete vědět, jestli vaše aplikace vydrží?
Pokud ve firmě běží aplikace postavená s AI, na které už závisí práce, napište nám, co dělá a kdo ji používá. Při auditu aplikace postavené s AI do 10 pracovních dnů víte, jestli ji zpevnit, nebo přepsat, a první opravu z verdiktu uděláme přímo ve vašem repozitáři.
Pokud to chcete nejdřív probrat, domluvte si úvodní hovor na 15 minut.
Kolik aplikací postavených s AI byste dnes vyjmenovali, aniž byste se někoho ptali?
Ve zkratce
- Shadow AI jsou aplikace a AI nástroje, které si lidé postavili nebo zapnuli bez IT. Vznikají, protože lidé potřebují práci udělat.
- U každé aplikace stačí tři otázky: na čí účet běží, jaká data do ní jdou a kdo ji vypne.
- Zákaz aplikace jen schová. Lépe fungují společná pravidla, která IT nastaví jednou.
- Aplikaci, na které závisí práce a skutečná data, prověřte dřív, než ji dostanou další kolegové.
Časté otázky
Co je shadow AI?
Shadow AI jsou AI nástroje a aplikace, které lidé ve firmě používají nebo si postavili bez vědomí IT. Například aplikace na nabídky, kterou si někdo udělal s AI a běží na jeho osobním účtu. Je to novější podoba shadow IT.
Jaký je rozdíl mezi shadow IT a shadow AI?
Shadow IT je jakýkoli nástroj mimo IT, třeba soukromé úložiště nebo aplikace na sdílení souborů. Shadow AI je jeho část: AI účty a aplikace, které si lidé s AI postavili sami. Rozdíl je v rychlosti. Aplikace s AI vznikne za odpoledne a hned pracuje s firemními daty.
Je potřeba shadow AI ve firmě zakázat?
Zákaz obvykle nepomůže. Lidé potřebují práci udělat, a tak aplikace přesunou tam, kde je nikdo nevidí. Lépe funguje seznam všech aplikací a jednoduchá cesta, jak aplikaci dostat na firemní účet.
Jak zjistit, jaké AI aplikace ve firmě běží?
Zeptejte se lidí přímo a bez trestu: co si postavili nebo zapnuli, na jakém účtu to běží a kdo to používá. U každé aplikace zapište tři věci: na čí účet běží, jaká data do ní jdou a kdo ji vypne.
Kdy má aplikaci postavenou s AI převzít IT?
Když ji používá víc lidí, pracuje se skutečnými daty zákazníků nebo by její výpadek zastavil práci. Pak by měla běžet na firemním účtu, mít vlastníka a projít kontrolou kódu a bezpečnosti.
Zeptejte se AI na tento článek
AI při odpovědi využije i naše další články a zkušenosti z reálných projektů.
ChatGPTClaudePerplexity

