Shadow AI: apps que los empleados crean con IA fuera de TI
Propiedad del software y proveedores

Filip Papranecfundador de Digitaliko
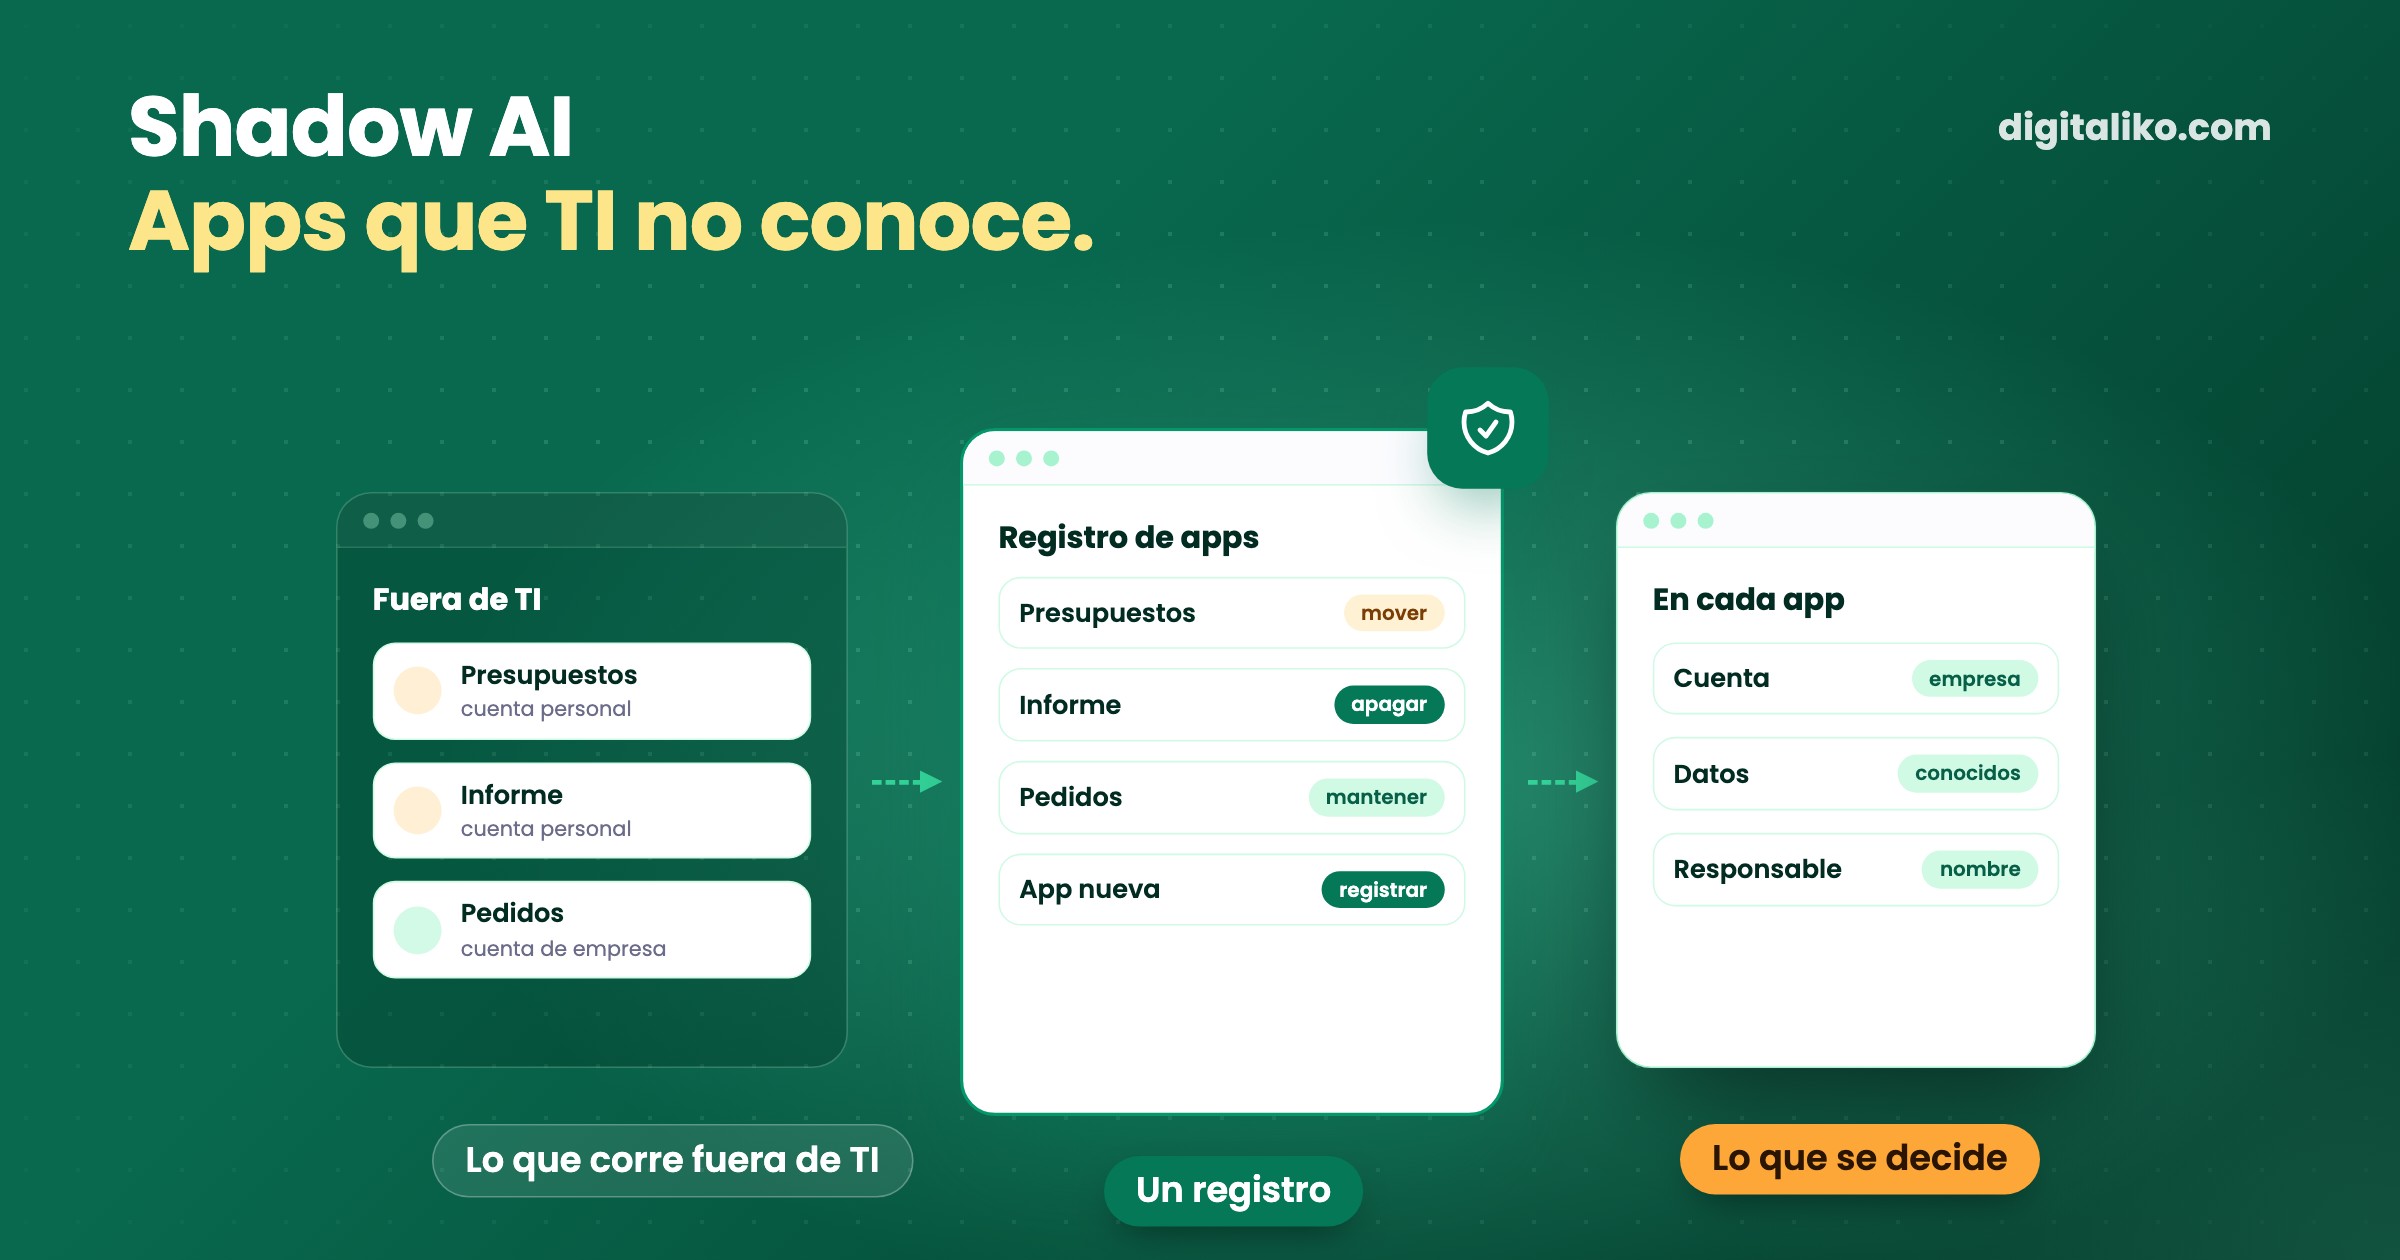
Shadow AI son las apps y herramientas de IA que la gente de una empresa ha creado o activado sin que TI lo sepa. Es la forma más reciente del shadow IT: un compañero se hace con IA, en una tarde, una herramienta de presupuestos o de informes, y funciona en su cuenta personal. Prohibirlo no lo frena. El primer paso es un registro y, para cada app, tres preguntas: en qué cuenta está, qué datos entran y quién la apaga.
A continuación: por qué aparece la shadow AI, qué hacer en lugar de prohibir y cómo montar el registro en una semana. El artículo es para el responsable de TI y para el responsable de departamento cuyo equipo crea las apps.
¿Qué es shadow AI y por qué aparece?
Hace unos años, alguien fuera de TI podía hacer como mucho una hoja de cálculo complicada. Hoy crea una app con IA: un formulario, un pequeño sistema de pedidos, una herramienta que lee correos. Funciona, le ahorra tiempo y quiere compartirla con sus compañeros.
Casi siempre funciona en su cuenta personal. Su suscripción de IA, su hosting, su contraseña. TI no lo sabe, o lo sabe pero no tiene capacidad para revisarlo.
La gente no lo hace para saltarse a TI. Lo hace porque de repente puede y el trabajo tiene que salir. El Centro Nacional de Ciberseguridad del Reino Unido lo dice claramente sobre el shadow IT:
It's important to acknowledge that shadow IT is rarely the result of malicious intent. It's normally due to employees struggling to use sanctioned tools or processes to complete a specific task, so they'll adopt unofficial measures to help them complete their work.
Con la IA, todavía más. La diferencia con el shadow IT de siempre es la velocidad. Una app se crea en una tarde y ese mismo día trabaja con datos reales de clientes.
¿Qué tres preguntas hacer sobre cada app?
No hace falta auditar cada línea de código desde el principio. Para la primera decisión bastan tres preguntas:
- ¿En la cuenta de quién está? Una cuenta de empresa o la cuenta personal de quien la creó. Una cuenta personal significa que los datos de la empresa están hoy fuera de la empresa.
- ¿Qué datos entran? Datos de ejemplo o datos reales de clientes, facturas, precios. Cuanto más sensibles, antes hay que resolverlo.
- ¿Quién la apaga? El nombre de la persona responsable y la fecha en que termina si nadie la renueva.
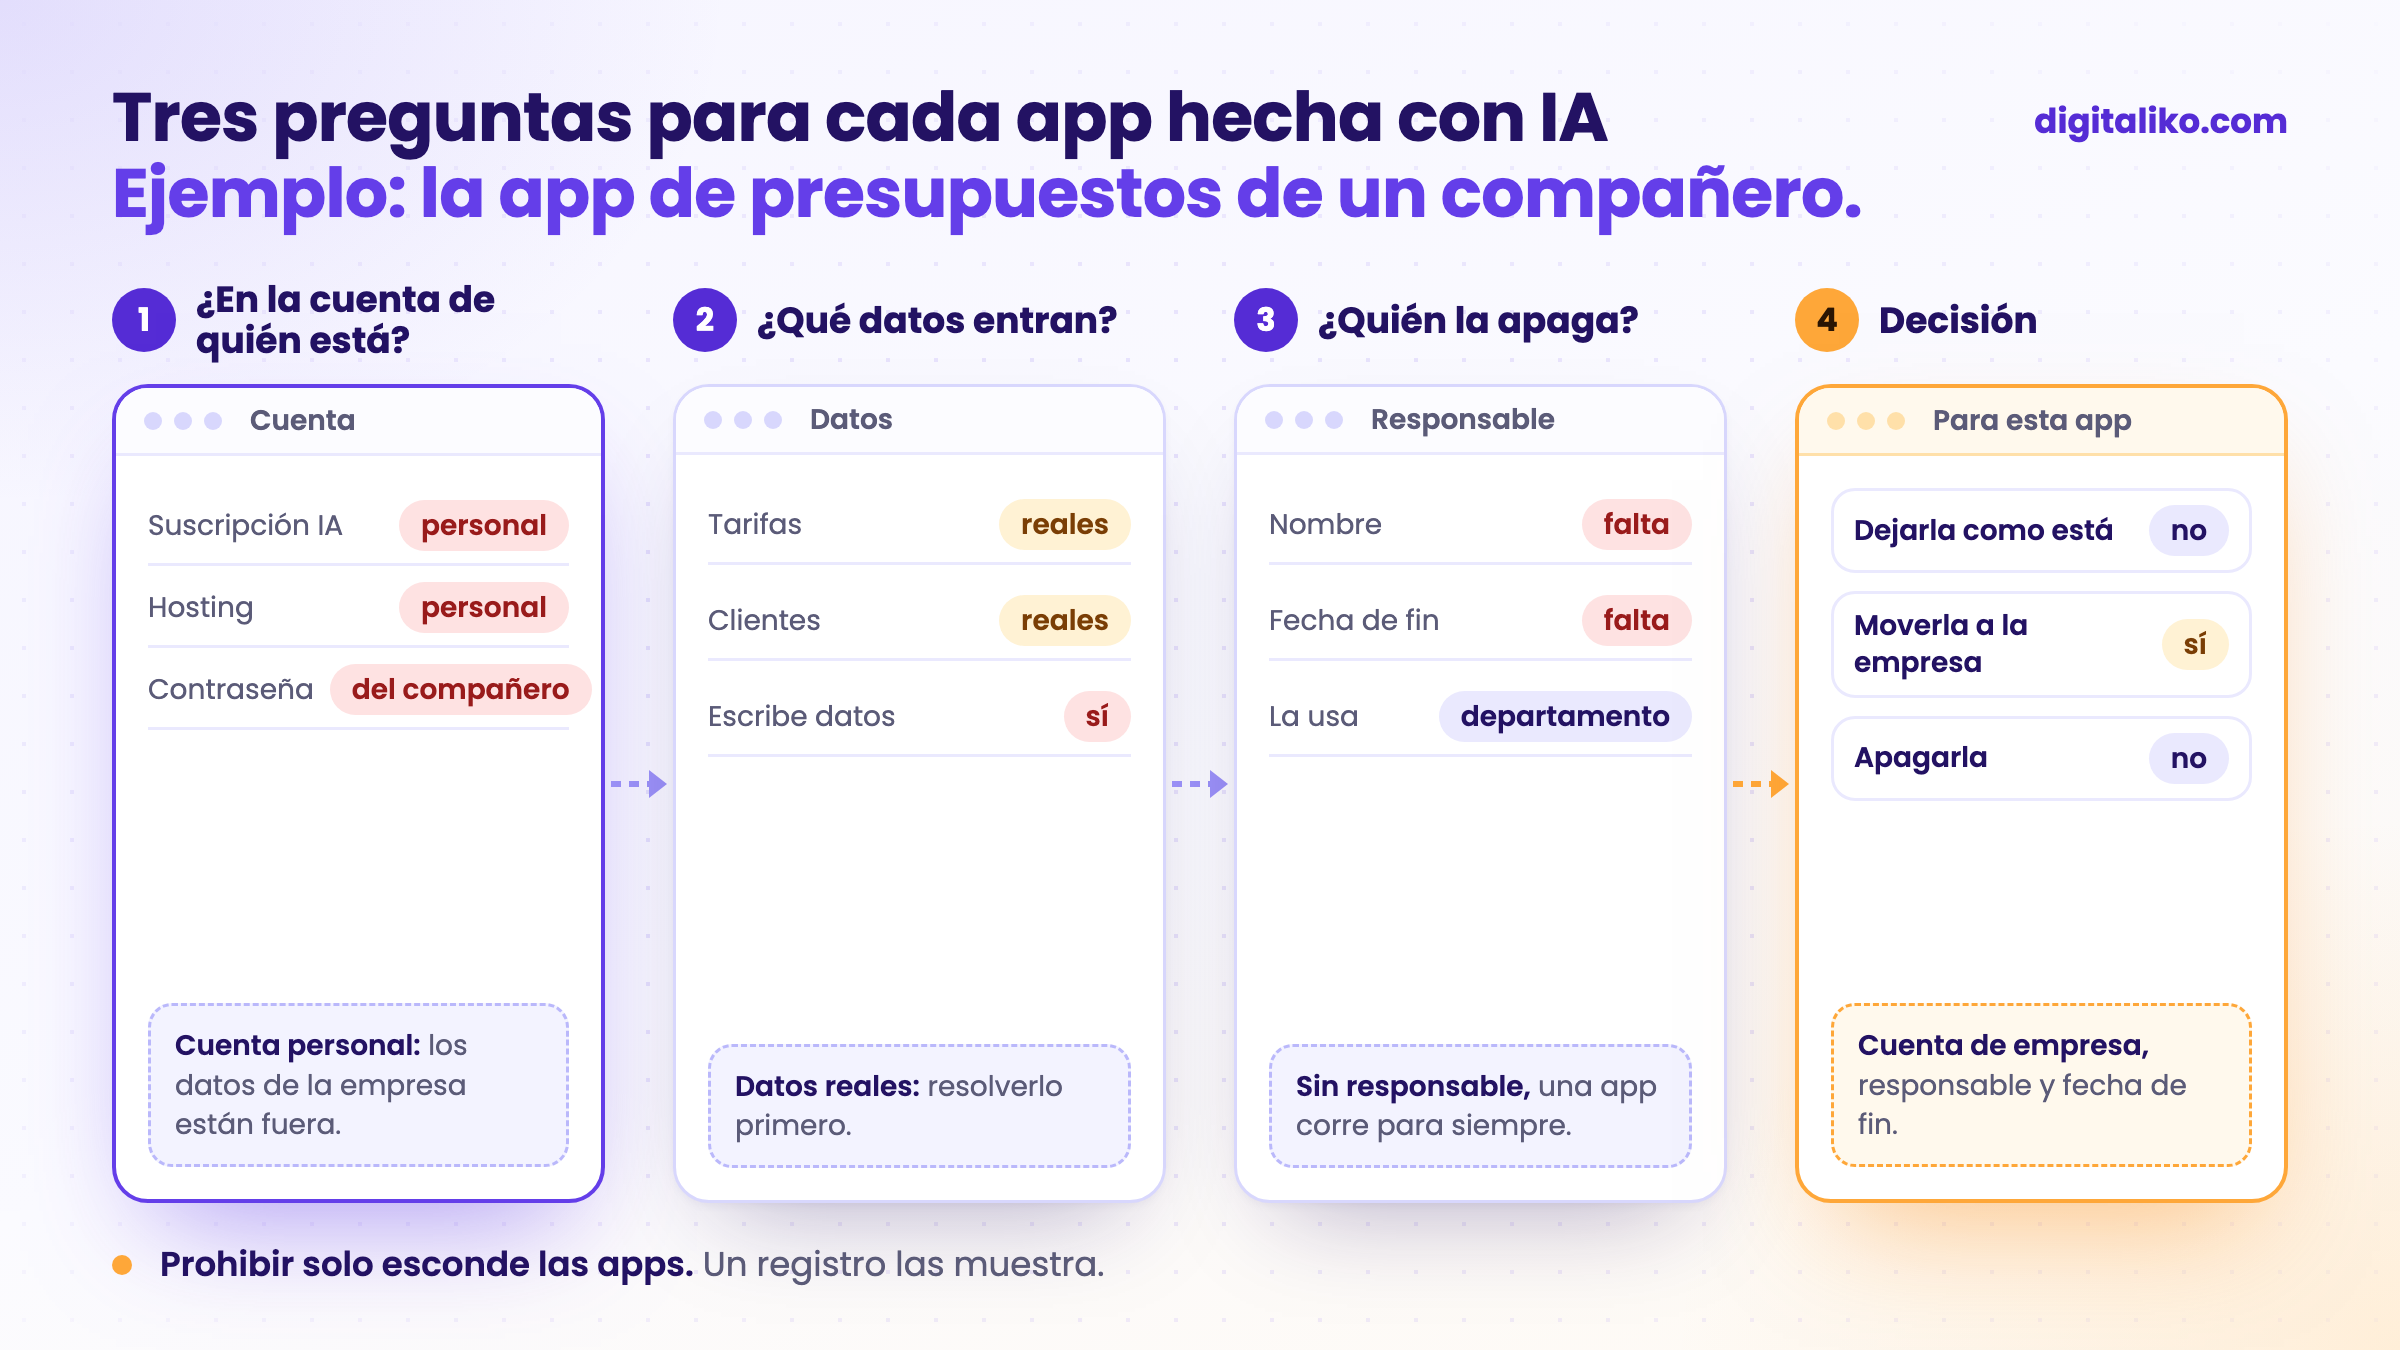
De las respuestas sale una de tres decisiones. La app puede quedarse como está. Puede pasar a una cuenta de empresa y tener un responsable. O se apaga, porque ya nadie la necesita.
La tercera pregunta es la que más a menudo queda sin respuesta. Las apps hechas con IA aparecen rápido y no desaparecen nunca. Nadie las apaga porque nadie sabe si alguien las sigue usando. Así que siguen funcionando, con acceso a datos y sin nadie que se ocupe de ellas.
¿Prohibir, aprobar una a una o reglas comunes?
Cuando TI descubre que la gente está creando apps, tiene tres opciones. Cada una tiene un coste:
| Enfoque | Qué pasa | Cuándo tiene sentido |
|---|---|---|
| Prohibir | Las apps se van a donde nadie las ve. La gente descarga una exportación y la sube a una herramienta de IA en una cuenta privada. | Solo con datos que no pueden salir de la empresa bajo ningún concepto. |
| Aprobar cada app por separado | Funciona con cinco apps. Con cincuenta, TI no llega a revisarlas y la gente deja de pedir permiso. | Con unas pocas apps que manejan datos sensibles. |
| Reglas comunes para todas las apps | TI las fija una vez. Lo que las cumple sigue adelante sin esperar. Lo que se sale de ellas llega a la mesa de TI. | Cuando las apps se multiplican y la mayoría hace cosas parecidas. |
Las reglas comunes no tienen por qué ser complicadas. Una app parte de una plantilla que preparó TI, no de una carpeta vacía. Funciona en una cuenta de empresa. Accede a los datos solo en lectura y a través de un único punto que TI puede ver. Y figura en el registro con un responsable y una fecha de fin.
Los datos son el punto más delicado. Si una app no puede tocar ningún dato, la gente los consigue por otro camino. Es más seguro dar acceso solo en lectura, con un registro de quién consultó qué. Sobre cómo limitar lo que la IA puede hacer escribimos en Guardrails de IA: lo que un agente de IA no debe hacer en la empresa.
¿Cómo montar un registro de apps de IA en una semana?
El registro es el primer paso. Sin él no se puede decidir nada más. Se hace sin ninguna herramienta nueva:
01
Preguntar sin reproches
Un mensaje breve a toda la empresa: ¿qué ha creado o activado con IA y usa cada semana? Nadie se lleva una bronca por responder.
02
Anotar cada app
Nombre, quién la creó, quién la usa y para qué. Basta con una hoja de cálculo.
03
Hacer las tres preguntas
En qué cuenta está, qué datos entran, quién la apaga. Donde falta una respuesta, ahí está la primera tarea.
04
Decidir en cada caso
Mantener, pasar a una cuenta de empresa o apagar. Primero las que tienen datos reales de clientes.
05
Repetir cada trimestre
Aparecerán apps nuevas. Un registro sin fecha de la próxima revisión se queda desfasado en medio año.
El primer paso es el más importante. Si la gente teme reconocer lo que ha creado, el registro quedará vacío y las apps seguirán funcionando. El tono del mensaje pesa más que su contenido.
¿Cuándo debe TI hacerse cargo de una app?
Algunas apps se le quedan grandes a quien las creó. Las usa todo un departamento, trabajan con datos reales de clientes y una caída pararía el trabajo. Entonces ya no basta con pasarlas a una cuenta de empresa. Hay que saber qué hay debajo.
El código hecho con IA suele ser poco uniforme. Hace bien un control de seguridad en un sitio y se lo salta en el siguiente. Es justo lo que vimos en la auditoría de una app que un fundador creó por su cuenta con IA. El código no era malo, pero nadie sabía dónde estaban los agujeros.
- Veredicto de la auditoría: reforzar o reescribir, y qué corregir primero.
- en 10 días hábiles
Reescribir desde cero rara vez es la respuesta correcta. Normalmente basta con reforzar algunos puntos y añadir lo que la IA no configuró. Lo que suele faltarle a una app así lo contamos en Vibe coding a producción: lo que le falta al prototipo.
¿Sabe lo que funciona en su empresa?
Marque lo que hoy sabe de verdad sobre las apps hechas con IA en su empresa:
Cuándo no hace falta
- La gente solo usa la IA para escribir textos. Quien usa IA para correos y resúmenes y no crea apps necesita más bien reglas sobre qué datos no meter en la IA, no un registro de apps.
- Hay dos apps y ambas están en una cuenta de empresa. No hay que construir nada. Basta con un registro cada trimestre.
- Quiere un sistema de aprobación completo desde el primer día. Sin registro no sabe qué está aprobando. Primero el registro, después las reglas.
¿Quiere saber si su app aguantará?
Si en su empresa funciona una app hecha con IA de la que ya depende el trabajo, cuéntenos qué hace y quién la usa. Con la auditoría de una app hecha con IA sabrá en 10 días hábiles si conviene reforzarla o reescribirla, y la primera corrección del veredicto la hacemos directamente en su repositorio.
Si prefiere hablar primero, reserve una llamada introductoria de 15 minutos.
¿Cuántas apps hechas con IA podría nombrar hoy sin preguntar a nadie?
En resumen
- Shadow AI son apps y herramientas de IA que la gente creó o activó sin TI. Aparecen porque el trabajo tiene que salir.
- Para cada app bastan tres preguntas: en qué cuenta está, qué datos entran y quién la apaga.
- Prohibir solo esconde las apps. Funcionan mejor unas reglas comunes que TI fija una vez.
- Revise una app de la que dependen el trabajo y datos reales antes de que la usen más compañeros.
Preguntas frecuentes
¿Qué es shadow AI?
Shadow AI son las herramientas y apps de IA que la gente de una empresa usa o ha creado sin que TI lo sepa. Por ejemplo, una app de presupuestos que alguien hizo con IA y que funciona en su cuenta personal. Es la forma más reciente del shadow IT.
¿Qué diferencia hay entre shadow IT y shadow AI?
Shadow IT es cualquier herramienta fuera de TI, como un almacenamiento en la nube privado o una app para compartir archivos. Shadow AI es una parte: cuentas de IA y apps que la gente ha creado con IA por su cuenta. La diferencia es la velocidad. Una app con IA está lista en una tarde y trabaja con datos de la empresa desde el primer momento.
¿Hay que prohibir la shadow AI en la empresa?
Prohibir rara vez ayuda. La gente necesita sacar su trabajo adelante, así que las apps se van a donde nadie las ve. Funciona mejor un registro de todas las apps y una forma sencilla de pasar una app a una cuenta de empresa.
¿Cómo saber qué apps de IA funcionan en la empresa?
Pregunte a la gente directamente y sin reproches: qué ha creado o activado, en qué cuenta funciona y quién lo usa. Para cada app, anote tres cosas: en qué cuenta está, qué datos entran y quién la apaga.
¿Cuándo debe TI hacerse cargo de una app hecha con IA?
Cuando la usan varias personas, trabaja con datos reales de clientes o una caída pararía el trabajo. En ese momento debería estar en una cuenta de empresa, tener un responsable y pasar una revisión de código y de seguridad.
Pregunte a una IA sobre este artículo
La IA también tiene en cuenta nuestros otros artículos y la experiencia de proyectos reales.
ChatGPTClaudePerplexity

