Schatten-KI: Apps, die Mitarbeiter mit KI ohne die IT bauen
Software-Eigentum und Dienstleister

Filip PapranecGründer von Digitaliko
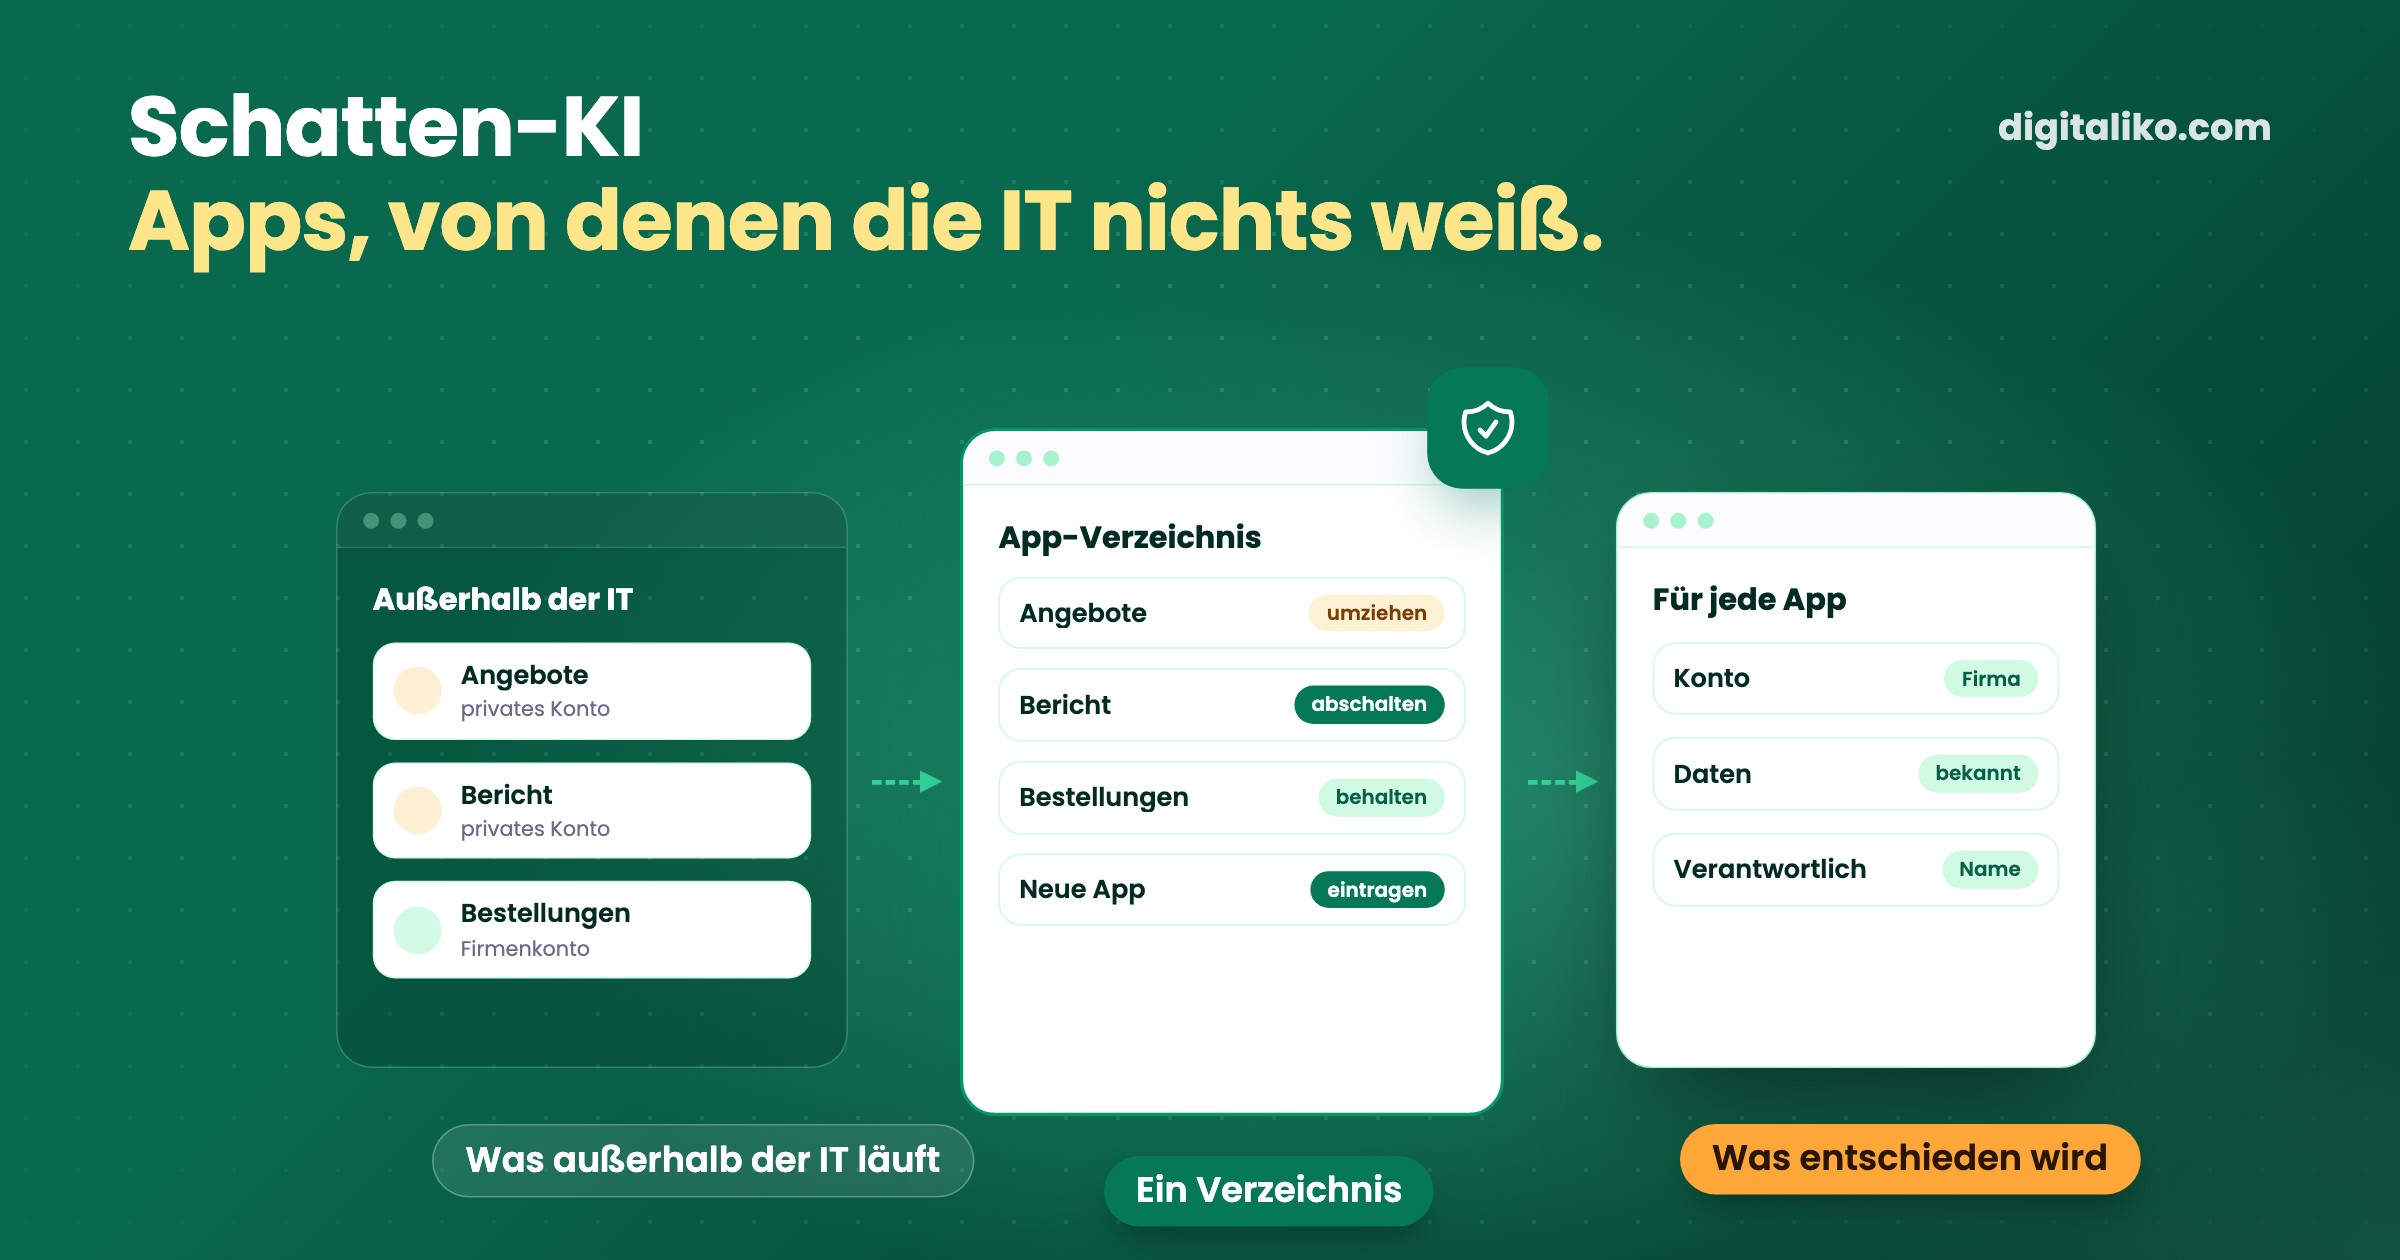
Schatten-KI (englisch Shadow AI) sind Apps und KI-Tools, die Mitarbeiter ohne Wissen der IT gebaut oder eingeschaltet haben. Sie ist die neuere Form der Schatten-IT: Ein Kollege baut sich mit KI an einem Nachmittag ein Tool für Angebote oder Berichte, und es läuft auf seinem privaten Konto. Ein Verbot hält das nicht auf. Der erste Schritt ist ein Verzeichnis und zu jeder App drei Fragen: auf wessen Konto sie läuft, welche Daten hineinfließen und wer sie abschaltet.
Im Folgenden: warum Schatten-KI entsteht, was statt eines Verbots hilft und wie Sie das Verzeichnis in einer Woche aufbauen. Der Artikel richtet sich an die IT-Leitung und an Abteilungsleiter, deren Mitarbeiter die Apps bauen.
Was ist Schatten-KI und warum entsteht sie?
Noch vor ein paar Jahren konnte jemand außerhalb der IT höchstens eine komplizierte Excel-Tabelle bauen. Heute baut er mit KI eine App: ein Formular, ein kleines Bestellsystem, ein Tool, das E-Mails liest. Es funktioniert, spart ihm Zeit, und er möchte es an Kollegen weitergeben.
Meist läuft es auf seinem privaten Konto. Sein KI-Abo, sein Hosting, sein Passwort. Die IT weiß nichts davon, oder sie weiß es, hat aber keine Kapazität, es zu prüfen.
Die Leute tun das nicht, um die IT zu umgehen. Sie tun es, weil sie es plötzlich können und die Arbeit erledigt werden muss. Das britische National Cyber Security Centre sagt es zur Schatten-IT ganz direkt:
It's important to acknowledge that shadow IT is rarely the result of malicious intent. It's normally due to employees struggling to use sanctioned tools or processes to complete a specific task, so they'll adopt unofficial measures to help them complete their work.
Für KI gilt das noch stärker. Der Unterschied zur alten Schatten-IT ist das Tempo. Eine App entsteht an einem Nachmittag und arbeitet am selben Tag mit echten Kundendaten.
Welche drei Fragen stellen Sie zu jeder App?
Sie müssen nicht sofort jede Codezeile prüfen. Für die erste Entscheidung reichen drei Fragen:
- Auf wessen Konto läuft sie? Auf einem Firmenkonto oder auf dem privaten Konto der Person, die sie gebaut hat. Ein privates Konto heißt: Firmendaten liegen heute außerhalb der Firma.
- Welche Daten fließen hinein? Beispieldaten oder echte Kundendaten, Rechnungen, Preise. Je sensibler die Daten, desto früher muss man sich darum kümmern.
- Wer schaltet sie ab? Der Name der verantwortlichen Person und das Datum, an dem die App endet, wenn niemand sie verlängert.
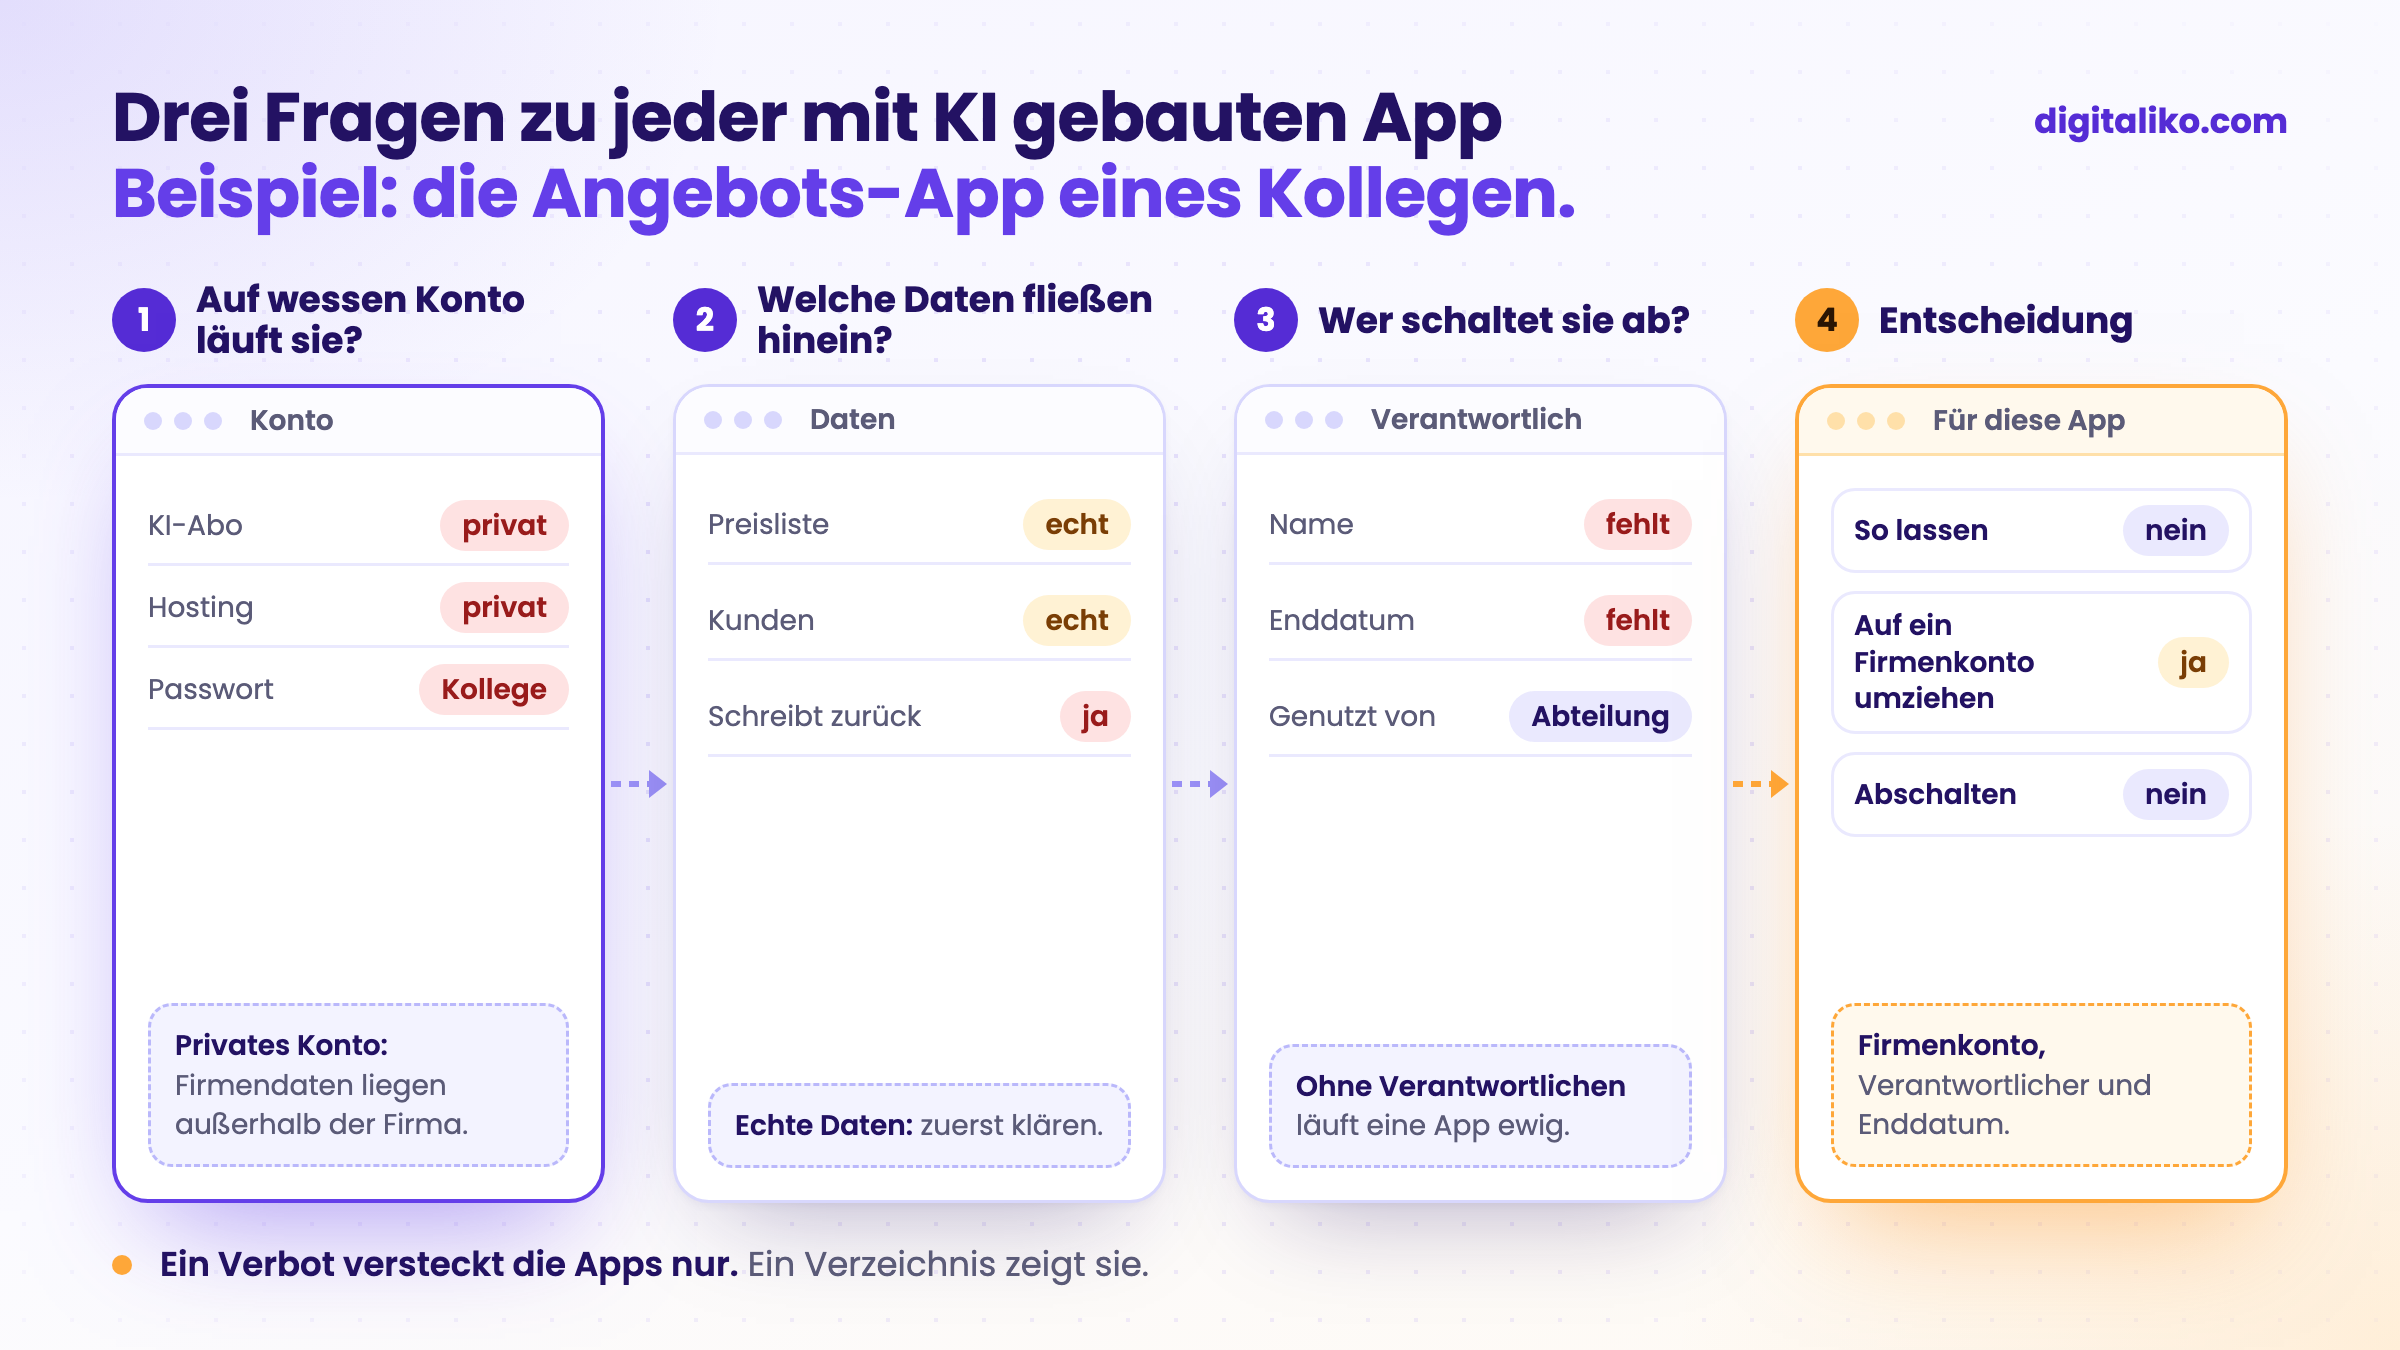
Aus den Antworten folgt eine von drei Entscheidungen. Die App bleibt, wie sie ist. Sie zieht auf ein Firmenkonto um und bekommt einen Verantwortlichen. Oder sie wird abgeschaltet, weil sie niemand mehr braucht.
Die dritte Frage bleibt am häufigsten offen. Apps mit KI entstehen schnell und verschwinden nie. Niemand schaltet sie ab, weil niemand weiß, ob sie noch jemand nutzt. Also laufen sie weiter, mit Zugriff auf Daten und ohne jemanden, der sich darum kümmert.
Verbot, Einzelfreigabe oder gemeinsame Regeln?
Wenn die IT merkt, dass Mitarbeiter Apps bauen, hat sie drei Möglichkeiten. Jede hat ihren Preis:
| Ansatz | Was passiert | Wann es sinnvoll ist |
|---|---|---|
| Verbieten | Die Apps wandern dorthin, wo sie niemand sieht. Mitarbeiter laden einen Export herunter und in ein KI-Tool auf einem privaten Konto hoch. | Nur bei Daten, die das Unternehmen unter keinen Umständen verlassen dürfen. |
| Jede App einzeln freigeben | Funktioniert bei fünf Apps. Bei fünfzig kommt die IT mit dem Lesen nicht nach, und die Leute fragen nicht mehr. | Bei wenigen Apps, die mit sensiblen Daten arbeiten. |
| Gemeinsame Regeln für alle Apps | Die IT legt sie einmal fest. Was sich daran hält, läuft ohne Warten. Was abweicht, landet auf dem Tisch der IT. | Wenn immer mehr Apps entstehen und die meisten Ähnliches tun. |
Gemeinsame Regeln müssen nicht kompliziert sein. Eine App startet aus einer Vorlage, die die IT vorbereitet hat, nicht aus einem leeren Ordner. Sie läuft auf einem Firmenkonto. Auf Daten hat sie nur Lesezugriff, und zwar über eine Stelle, die die IT sieht. Und sie steht im Verzeichnis, mit Verantwortlichem und Enddatum.
Daten sind der heikelste Punkt. Darf eine App an gar keine Daten, besorgen die Leute sie sich auf anderem Weg. Sicherer ist ein Lesezugriff mit Protokoll, wer was abgefragt hat. Mehr dazu, wie man begrenzt, was KI darf, steht in unserem Artikel KI-Guardrails: welche Leitplanken ein KI-Agent braucht.
Wie bauen Sie ein Verzeichnis der KI-Apps in einer Woche auf?
Das Verzeichnis ist der erste Schritt. Ohne es lässt sich nichts anderes entscheiden. Ein neues Tool braucht es dafür nicht:
01
Ohne Vorwürfe fragen
Eine kurze Nachricht an alle: Was haben Sie mit KI gebaut oder eingeschaltet und nutzen es jede Woche? Für eine Antwort gibt es keinen Ärger.
02
Jede App notieren
Name, wer sie gebaut hat, wer sie nutzt und wofür. Eine Tabelle reicht.
03
Die drei Fragen stellen
Auf wessen Konto sie läuft, welche Daten hineinfließen, wer sie abschaltet. Wo eine Antwort fehlt, ist das die erste Aufgabe.
04
Für jede App entscheiden
Behalten, auf ein Firmenkonto umziehen oder abschalten. Zuerst die mit echten Kundendaten.
05
Jedes Quartal wiederholen
Neue Apps kommen dazu. Ein Verzeichnis ohne Termin für die nächste Prüfung ist in einem halben Jahr veraltet.
Der erste Schritt ist der wichtigste. Haben die Leute Angst zuzugeben, was sie gebaut haben, bleibt das Verzeichnis leer und die Apps laufen weiter. Der Ton der Nachricht entscheidet mehr als ihr Inhalt.
Wann sollte die IT eine App übernehmen?
Manche Apps wachsen der Person, die sie gebaut hat, über den Kopf. Eine ganze Abteilung nutzt sie, sie arbeiten mit echten Kundendaten, und ein Ausfall würde die Arbeit stoppen. Dann reicht der Umzug auf ein Firmenkonto nicht mehr. Man muss wissen, was unter der Oberfläche steckt.
Code von KI ist oft uneinheitlich. Eine Sicherheitsprüfung macht sie an einer Stelle richtig und lässt sie an der nächsten weg. Genau das haben wir beim Audit einer App gesehen, die ein Gründer selbst mit KI gebaut hat. Der Code war nicht schlecht, nur wusste niemand, wo die Lücken waren.
- Urteil des Audits: festigen oder neu schreiben, und was zuerst zu beheben ist.
- in 10 Arbeitstagen
Ein Neubau von Grund auf ist selten die richtige Antwort. Meist reicht es, ein paar Stellen zu festigen und zu ergänzen, was die KI nicht eingerichtet hat. Was einer solchen App meist fehlt, beschreiben wir in Vibe Coding in Produktion: was dem Prototyp fehlt.
Wissen Sie, was bei Ihnen läuft?
Haken Sie ab, was Sie heute wirklich über die mit KI gebauten Apps in Ihrem Unternehmen wissen:
Wann Sie es nicht angehen müssen
- Die Mitarbeiter schreiben mit KI nur Texte. Wer KI für E-Mails und Zusammenfassungen nutzt und keine Apps baut, braucht eher Regeln, welche Daten nicht in KI gehören, als ein App-Verzeichnis.
- Es gibt zwei Apps, beide auf einem Firmenkonto. Es muss nichts gebaut werden. Ein Verzeichnis einmal im Quartal reicht.
- Sie wollen sofort ein komplettes Freigabesystem. Ohne Verzeichnis wissen Sie nicht, was Sie freigeben. Erst das Verzeichnis, dann die Regeln.
Wollen Sie wissen, ob Ihre App hält?
Wenn in Ihrem Unternehmen eine mit KI gebaute App läuft, von der die Arbeit schon abhängt, schreiben Sie uns, was sie tut und wer sie nutzt. Beim Audit einer mit KI gebauten App wissen Sie in 10 Arbeitstagen, ob Sie sie festigen oder neu schreiben, und die erste Korrektur aus dem Urteil machen wir direkt in Ihrem Repository.
Wenn Sie lieber zuerst sprechen möchten, buchen Sie ein 15-minütiges Erstgespräch.
Wie viele mit KI gebaute Apps könnten Sie heute nennen, ohne jemanden zu fragen?
Kurz gesagt
- Schatten-KI sind Apps und KI-Tools, die Mitarbeiter ohne die IT gebaut oder eingeschaltet haben. Sie entstehen, weil die Arbeit erledigt werden muss.
- Zu jeder App reichen drei Fragen: auf wessen Konto sie läuft, welche Daten hineinfließen und wer sie abschaltet.
- Ein Verbot versteckt die Apps nur. Besser funktionieren gemeinsame Regeln, die die IT einmal festlegt.
- Prüfen Sie eine App, an der Arbeit und echte Daten hängen, bevor weitere Kollegen sie nutzen.
Häufige Fragen
Was ist Schatten-KI?
Schatten-KI (englisch Shadow AI) sind KI-Tools und Apps, die Mitarbeiter ohne Wissen der IT nutzen oder selbst gebaut haben. Zum Beispiel eine Angebots-App, die jemand mit KI erstellt hat und die auf seinem privaten Konto läuft. Sie ist die neuere Form der Schatten-IT.
Was ist der Unterschied zwischen Schatten-IT und Schatten-KI?
Schatten-IT ist jedes Tool außerhalb der IT, etwa ein privater Cloud-Speicher oder eine App zum Teilen von Dateien. Schatten-KI ist ein Teil davon: KI-Konten und Apps, die Mitarbeiter selbst mit KI gebaut haben. Der Unterschied ist das Tempo. Eine App mit KI entsteht an einem Nachmittag und arbeitet sofort mit Firmendaten.
Sollte man Schatten-KI im Unternehmen verbieten?
Ein Verbot hilft selten. Die Mitarbeiter müssen ihre Arbeit erledigen, also wandern die Apps dorthin, wo sie niemand sieht. Besser funktionieren ein Verzeichnis aller Apps und ein einfacher Weg, eine App auf ein Firmenkonto zu bringen.
Wie findet man heraus, welche KI-Apps im Unternehmen laufen?
Fragen Sie die Mitarbeiter direkt und ohne Vorwürfe: was sie gebaut oder eingeschaltet haben, auf welchem Konto es läuft und wer es nutzt. Notieren Sie zu jeder App drei Dinge: auf wessen Konto sie läuft, welche Daten hineinfließen und wer sie abschaltet.
Wann sollte die IT eine mit KI gebaute App übernehmen?
Wenn mehrere Leute sie nutzen, sie mit echten Kundendaten arbeitet oder ihr Ausfall die Arbeit stoppen würde. Dann sollte sie auf einem Firmenkonto laufen, einen Verantwortlichen haben und eine Code- und Sicherheitsprüfung durchlaufen.
Fragen Sie eine KI zu diesem Artikel
Die KI nutzt dabei auch unsere anderen Artikel und Erfahrung aus echten Projekten.
ChatGPTClaudePerplexity

